
 Nguyễn Chính Ngọc Liên
カード決済は顧客に利便性を提供する一方、決済データを保護する責任も伴います。カード番号、認証コード、カード会員情報が漏えいすると、金銭的損失や信用の低下、事業活動の中断につながるおそれがあります。そのため、PCI DSS準拠に向けた準備は、IT部門だけの手続きではなく、リスク管理の一環として取り組む必要があります。
この記事では、対象範囲の特定、現状評価、課題への対応、PCI DSS準拠の維持に向けた実践的な手順を紹介します。具体的な対応方法は、決済モデルや企業規模、アクワイアラーや関係パートナーの要件によって異なります。
PCI DSSとは?どのような企業が対応すべきか
PCI DSS(Payment Card Industry Data Security Standard)は、カード会員データと決済処理環境を保護するために策定された、決済カード業界のデータセキュリティ基準です。カードデータを保存、処理、または伝送する組織に適用されます。また、決済環境の安全性に影響を与える可能性のあるサービスプロバイダーも対象となる場合があります。
銀行を直接運営していない企業も、PCI DSSの適用対象となる可能性があります。たとえば、店舗でカード決済を受け付ける小売業者、オンライン決済を受け付けるEC事業者、継続課金のためにカード情報を保存する企業、取引処理サービスを提供する事業者などは、それぞれに適用される義務を確認する必要があります。第三者の決済ゲートウェイを利用すれば、評価対象となるシステムの範囲を縮小できることがありますが、企業の責任がすべてなくなるわけではありません。
PCI DSSは現在、ネットワークの保護、カード会員データのセキュリティ、脆弱性管理、アクセス制御、システム監視、セキュリティポリシーの維持などを網羅する12の要件で構成されています。適用バージョンや準拠確認の方法は、アクワイアラー、サービスプロバイダー、その他の関係機関に確認してください。また、基準の要件を満たすことと、一般的な認証を取得することは区別して考える必要があります。評価方法や確認書類は、組織の役割やレベルによって異なる場合があります。
ステップ1:対象範囲と決済処理モデルを特定する
ツールの購入や技術的な対策の導入に着手する前に、どのデータが処理され、どこを経由し、誰がアクセスできるのかを把握しましょう。対象範囲の特定は重要な基盤です。範囲の精度が不十分だと、関連するシステム、人員、サービスプロバイダーを評価から漏らす可能性が高まります。
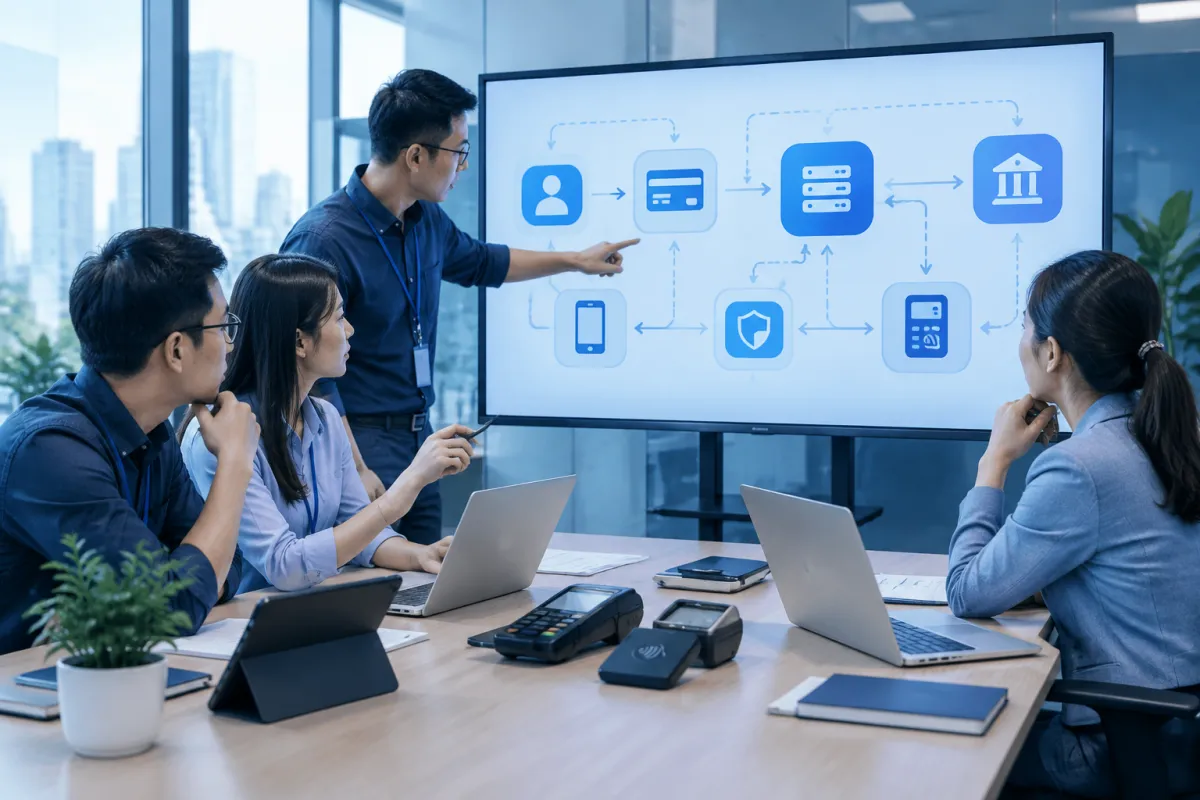
- 決済チャネルを洗い出す:Webサイト、アプリ、店舗の端末、コールセンター、継続課金、オフライン処理の各プロセスを確認します。
- データフローを図示する:カードデータの収集、伝送、処理、保存、削除の各地点を記録し、それぞれに接続するシステムを特定します。
- 資産を棚卸しする:関連するサーバー、データベース、エンドポイント、ネットワーク、管理者アカウント、ソフトウェア、開発環境を確認します。
- 第三者を確認する:決済ゲートウェイ、ホスティング事業者、ITサービスプロバイダーなど、決済環境にアクセスできる、または影響を与えるパートナーを洗い出します。
業務上の必要性や適切に保護する能力がない場合、企業がカードデータを自ら保存することは極力避けるべきです。顧客をパートナー提供の決済ページにリダイレクトする方法や、適切な暗号化・トークン化ソリューションの利用を検討できます。これらの方法で対象範囲を縮小できる場合がありますが、専門家の評価を受け、準拠報告書の提出先にも確認する必要があります。
ステップ2:現状を評価し、ギャップを特定する
暫定的な対象範囲を確定したら、自社の事業モデルに適用されるPCI DSS要件と現状を照らし合わせます。ポリシー文書だけに頼らず、設定、ログ、運用プロセス、セキュリティ対策が実際に機能していることを示す証拠も確認しましょう。
現状評価では、通常、次の項目を確認します。
- ネットワークと設定の管理:決済環境を社内ネットワークやゲストネットワークから分離し、ファイアウォール、ネットワーク機器、設定変更を管理します。
- データ保護:機密データを特定し、要件に応じて伝送時または保存時に暗号化を適用します。暗号鍵を管理し、データの保存期間を定めます。
- アクセス管理:役割と最小権限の原則に基づいてアクセス権を付与します。強固な認証を導入し、特権アカウントを管理するとともに、異動や退職時には権限を削除します。
- 安全な運用:脆弱性へのパッチ適用、適切なスキャンやテスト、エンドポイントの保護、ログの監視、インシデント対応手順の整備を行います。
- ガバナンス:セキュリティポリシー、従業員教育、サプライヤー管理を整備し、各管理策の責任者を明確にします。
評価結果は、各課題のリスクレベル、関連システム、担当者、対応期限、提出が必要な証拠をまとめたギャップリストとして記録します。社内に適切な専門人材がいない場合は、QSA(Qualified Security Assessor)や十分な能力を備えた専門家に相談し、要件の解釈を確認できます。早い段階で専門家の助言を得ることで、優先度を誤った投資を避けやすくなります。
ステップ3:是正計画を立て、管理策を整備する
ギャップリストをもとに、すべてを一度に実施するのではなく、優先順位をつけて計画を策定します。データ漏えいにつながるリスク、過剰なアクセス権、管理されていない接続システムなど、リスクの高い課題から対処しましょう。予算、許容できるサービス停止時間、各施策の依存関係も計画に反映します。
- データを減らし、対象範囲を縮小する:不要なデータを削除し、安全な削除プロセスを整え、決済処理システムを分離します。
- セキュリティアーキテクチャを強化する:ネットワーク設定を更新し、適切なセグメンテーションを導入します。要件に応じてデータを暗号化し、暗号鍵を厳格に管理します。
- IDとアクセス権を標準化する:要件の対象となる箇所に多要素認証を適用し、アクセス権を定期的に確認するとともに、権限の付与・変更・削除の履歴を保存します。
- 継続的な運用体制を整える:パッチ管理、脆弱性スキャン、セキュリティテスト、ログの一元管理を行い、インシデントの検知、報告、対応手順を策定します。
- 文書と教育を整備する:ポリシー、手順書、従業員向けガイドラインを整え、関連する準拠の証拠を維持するようサービスプロバイダーに求めます。
各管理策には担当者を割り当て、承認済みの設定、アクセス権レビューの記録、スキャン結果、監視ログ、研修記録など、検証可能な証拠を用意します。適切な環境で変更をテストし、承認を記録したうえで、導入後に再確認しましょう。技術はガバナンス上の責任に代わるものではありません。スキャンツールやファイアウォールも、適切に設定・監視し、アラートに対応して初めて効果を発揮します。
ステップ4:準拠状況を評価し、記録を保存して維持する
主要なギャップに対応したら、組織のレベルやアクワイアラー、パートナーの要件に応じた方法で評価を実施します。状況によって、自己問診票(SAQ)、準拠状況報告書(ROC)、準拠証明書(AOC)、外部脆弱性スキャン、QSAによる評価などが含まれます。必要な書類は企業によって異なるため、計画を立てる前に適用要件を特定してください。
評価に先立ち、対象範囲が最新の状態であること、対象システムに担当者がいること、証拠が有効であること、過去の指摘事項に対応済みであることを確認します。未対応の項目が見つかった場合は、是正策、期限、再確認の方法を合意します。根拠がない場合や、要件に沿った確認プロセスを完了していない場合は、準拠を宣言しないようにしてください。
PCI DSSは一度きりのプロジェクトではありません。企業は、アクセス権の見直し、アラートの監視、変更管理、サプライヤーの確認、文書の更新、従業員教育など、セキュリティ活動を継続する必要があります。プラットフォームの移行、新たな決済方法の追加、インフラの拡張、サプライヤーの変更といった大きな変更は、対象範囲や準拠状況への影響を評価しましょう。
まとめ:適切な対象範囲の特定から始め、継続的に改善する
PCI DSS準拠を実現するには、データフローと対象範囲の特定、現状評価、ギャップへの優先的な対応、評価証拠の準備、管理策の定期的な維持という、計画的な手順が必要です。このアプローチはセキュリティリスクを軽減するとともに、優先順位を誤った施策による追加コストの抑制にも役立ちます。
決済モデル、インフラ、義務は企業ごとに異なります。LilyTechは、システムのレビュー、技術ソリューションの提案、事業目標に沿った導入計画の策定を通じて、企業を支援します。決済業務のセキュリティ強化に向けた準備や対応策については、LilyTechまでお問い合わせください。



