
 Nguyễn Chính Ngọc Liên
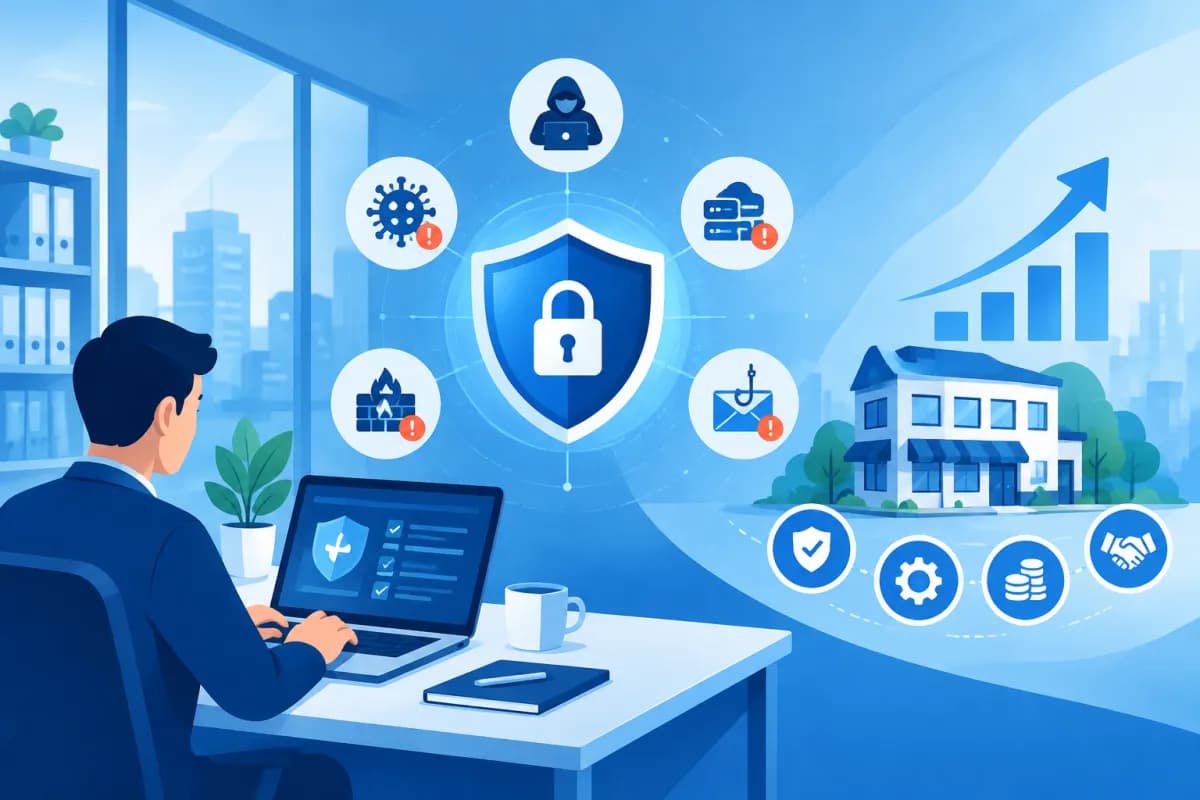
中小企業の事業活動では、ITを活用して受注処理や顧客データの保存、財務管理、部門間の連携を行っています。一方、デジタルシステムへの依存度が高まるほど、データ消失、サイバー攻撃、ソフトウェアの不具合、サービス停止といったリスクにも直面します。一見小さなトラブルでも、業務が滞り、顧客からの信頼に影響する可能性があります。
では、ITリスク管理とは何でしょうか。中小企業にも、取り組む必要はあるのでしょうか。ITリスク管理とは、ITに関わるリスクを事前に特定・評価し、管理する取り組みです。適切に実施すれば、デジタル資産を保護し、安定した事業運営を維持しながら、IT予算をより効果的に活用できます。
ITリスク管理とは
ITリスク管理とは、ITリスクマネジメントとも呼ばれ、システムやデータ、事業活動に影響を及ぼす可能性のある事象を特定し、その影響度を評価したうえで、適切な対策を選ぶプロセスです。すべてのリスクを完全になくすことは、ほぼ不可能です。そのため、リスクの発生可能性を下げ、問題が起きた際の影響を抑えることを目指します。
ITリスクの発生源はさまざまです。従業員が偽のメールをクリックすると、マルウェアが社内ネットワークに侵入する恐れがあります。顧客データを保存しているサーバーに障害が起きれば、サービスが中断する可能性があります。ソフトウェアを更新せずに使い続けることも、セキュリティ上の脆弱性につながります。そのほか、ITベンダー、ユーザーのミス、自然災害、不適切なアクセス権限の設定などもリスクの原因となります。
ITリスク管理は、相互に関連する複数の活動で構成されます。IT資産の一覧化、脅威や脆弱性の特定、発生可能性の分析、影響度の判定、管理策の導入、結果のモニタリングなどです。システムや事業規模、働き方、法的要件に変更があった場合は、プロセスも見直す必要があります。
重要なのは、ITリスク管理がIT部門だけの責任ではないという点です。経営陣は、企業として許容できるリスクの水準を定めます。IT部門やITパートナーは対策の導入を担い、従業員はパスワードやデータ、デバイスの利用に関するルールを守ります。関係者全員が参加することで、実際の業務に即した対策を実現できます。
中小企業でよく見られるITリスク
中小企業はリソースが限られているため、セキュリティや事業継続のための備えよりも、目の前の業務を優先することがあります。だからといって必ずトラブルが起きるわけではありませんが、小さな問題を早期に発見できず、深刻化させてしまう可能性があります。特に、次のようなリスクを確認しておきましょう。
- データの消失・漏えい:顧客情報、契約書、見積もり、会計データが、誤操作による削除、不正アクセス、デバイスの故障などによって失われる可能性があります。
- サイバー攻撃:フィッシングメール、ランサムウェア、認証情報の窃取、脆弱性の悪用により、システムが停止したり、データが暗号化されたりする恐れがあります。
- サービスの中断:サーバー、通信回線、販売管理ソフト、クラウドプラットフォームの障害は、顧客対応や受注処理に影響を及ぼす可能性があります。
- 業務上のミス:過剰なアクセス権限、ファイルの誤削除、弱いパスワード、引き継ぎ手順の不足などは、システム上の問題を招きやすくします。
- ベンダーへの依存:外部サービスのポリシー変更、障害、サービス終了により、そのサービスに依存する業務プロセスに影響が出ることがあります。
- コンプライアンス違反:規制や顧客との約束に沿わないデータの保存・利用は、紛争や対応コスト、信用の低下につながる可能性があります。
リスクを検討する際は、技術用語だけで判断せず、業務への影響を基準に考えることが大切です。たとえば、「会計システムに1日アクセスできない場合、どの部門が影響を受けるのか」「どのデータを優先して復旧すべきか」「誰が対応方針を決定するのか」といった実務的な問いを立ててみましょう。
中小企業にとってのITリスク管理のメリット
データと顧客からの信頼を守る
簡易的な顧客管理システムだけを使っている場合も、複数のプラットフォームを連携させている場合も、データは重要な資産です。ITリスク管理を行うことで、機密性の高いデータの種類、アクセスを許可する対象、必要なバックアップ方法を明確にできます。役割に応じたアクセス権限の設定、多要素認証、バックアップの確認などを通じて、データの消失や不正アクセスのリスクを抑えられます。情報を適切に保護することは、顧客や取引先からの信頼向上にもつながります。
業務の中断を抑え、事業を継続する
ITトラブルは、複数の業務に連鎖的な影響を及ぼすことがあります。従業員が受注を処理できず、カスタマーサポート部門が必要な情報を確認できず、管理者が意思決定に必要なデータを得られなくなることもあります。重要なシステム、許容できる停止時間、復旧方法を事前に定めておけば、より組織的な対応が可能になります。場当たり的な対処を避け、誰に連絡し、どの業務を優先し、重要なサービスをどう維持するかをチームで共有できます。
ITコストを最適化する
問題が起きてから対応するより、事前に予防するほうが、一般にコストを抑えられます。特に、トラブルによって売上が失われたり、緊急対応のため専門家への依頼が必要になったりする場合は、その差が大きくなります。ITリスク管理により、感覚的にツールを購入するのではなく、影響の大きい問題に予算を優先配分できます。たとえば複雑なソリューションを導入する前に、定期的なバックアップ、ソフトウェアの更新、アクセス権限の標準化ができているかを確認できます。
意思決定を支援し、持続的な成長につなげる
ECの開始、クラウドへのデータ移行、システム間の連携などを進めるにつれて、ITへの依存関係は増えていきます。リスクの全体像が明確であれば、経営陣は影響、必要性、管理可能性を踏まえて投資案を評価できます。セキュリティや事業継続への配慮を後回しにせず、事業を拡大していくための判断にも役立ちます。
ITリスク管理を効果的に導入する方法
中小企業が、最初から複雑な管理体制を構築する必要はありません。担当者を明確にし、継続的に運用できるシンプルなプロセスのほうが、長いだけで実行されない文書よりも有効です。まずは、次のステップから始めましょう。
- IT資産を一覧化する:デバイス、ソフトウェア、サービスアカウント、重要データ、業務を支援するベンダーを記録します。それぞれの資産について、所有者または担当者も明確にします。
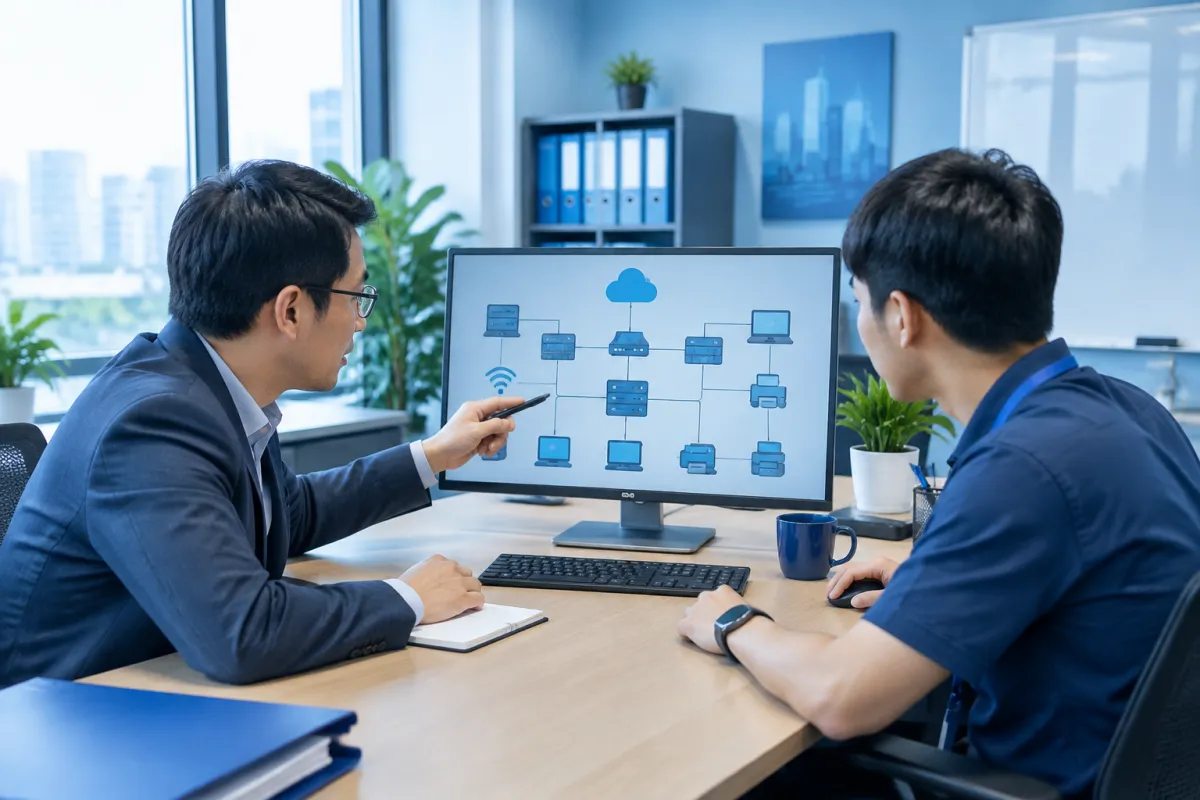
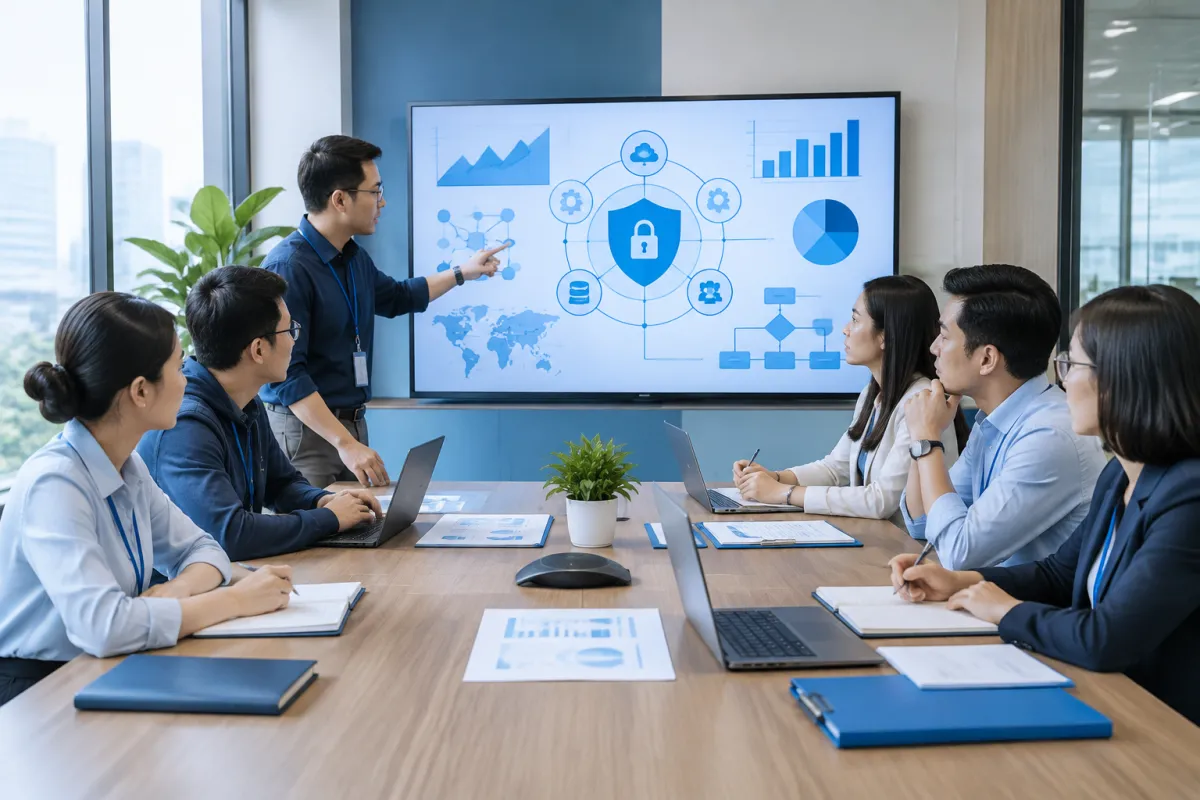
- リスクと脆弱性を特定する:各部門と話し合い、どの業務プロセスがITに依存しているか、どのデータに高い価値があるか、どのようなトラブルで業務が停止するかを把握します。ソフトウェアの更新、アクセス権限、バックアップの状況も確認します。
- 優先順位を評価する:発生可能性だけでなく、売上、顧客、データ、コンプライアンス上の義務への影響も検討します。低・中・高などに分類し、最も重要な問題にリソースを集中させることができます。
- 対応方法を選ぶ:リスクごとに、技術的な管理策や業務プロセスによって低減する、適切な契約や保険を通じて一部を移転する、小さなリスクを意図的に受容する、または対応能力を超えるリスクを伴う活動を避けるといった方法を検討します。
- インシデント対応・復旧計画を作成する:トラブル発生時の連絡先、社内への通知方法、システム復旧の順序、重要業務の継続方法を定めます。計画は分かりやすく、必要なときにすぐ確認できるようにし、担当者が不在の場合の代行者も決めておきます。
- 定期的に教育・確認する:不審なメールの見分け方、アカウントの保護方法、トラブルの早期報告について従業員に説明します。データの復旧可能性を確認し、アクセス権限を見直し、変更があった際にはリスク一覧を更新します。
基礎的な管理策でも、実務上の効果が期待できます。サービスごとに異なるパスワードを使う、多要素認証を有効にする、OSやソフトウェアを更新する、スケジュールに沿ってバックアップする、業務に必要な範囲にアクセス権限を限定する、退職時にアカウントを停止するといった対策です。画一的に適用するのではなく、データの種類や事業のIT依存度に応じて調整しましょう。
また、システムの復旧時間、更新済みデバイスの割合、多要素認証を設定しているアカウント数、研修の完了率など、状況を把握するための指標を定めることも重要です。指標は意思決定や実際の改善に役立つものにし、報告のためだけに手続きを増やさないようにしましょう。
ITリスク管理で避けたい失敗
よくある失敗の一つは、サイバーセキュリティだけに注目し、業務上のミス、ベンダーへの依存、復旧計画を見落とすことです。実際には、データの誤削除、通信回線の障害、アカウントの引き継ぎ不足なども、事業に大きな影響を及ぼす可能性があります。リスク評価では、人、プロセス、技術、取引先を幅広く考慮しましょう。
バックアップさえあれば確実に復旧できると考えるのも、よくある誤りです。バックアップデータが破損していたり、最新のデータが含まれていなかったり、必要なときにアクセスできなかったりすることがあります。そのため、定期的に復旧テストを行い、主要システムに影響するトラブルからバックアップを保護する必要があります。同様に、セキュリティソフトを購入しても、設定や更新を行わず、アラートを監視していなければ、システムの安全は保証されません。
従業員が回避したくなるほど複雑なルールを設けることも避けましょう。有効なポリシーには、保護の水準と日常業務で実行できることのバランスが必要です。一度にすべての状況に対応しようとするのではなく、影響の大きいリスクから着手し、担当者を明確にして、変更に応じて計画を更新しましょう。
まとめ:リスクを主体的に管理し、着実な成長を目指す
ITリスク管理とは何かを理解すれば、ITを単なる業務支援ツールとしてではなく、保護し、維持すべき事業の一部として捉えられます。中小企業にとって、ITリスク管理は必ずしも高額でも複雑でもありません。重要なデータの特定、アクセス権限の管理、復旧を確認できるバックアップ、インシデント対応の準備から始めるだけでも、業務の中断や予期せぬコストのリスクを大きく抑えられます。
業務プロセス、システム、リスクの水準は企業によって異なるため、実際の運用に即した対策が必要です。LilyTechは、システムの現状確認、ITソリューションの提案、社内リソースに応じた導入計画の策定を支援します。データを保護し、安定した事業運営を維持しながらIT投資を最適化する方法について、ぜひLilyTechにご相談ください。



