
企業がデジタル基盤上で事業を拡大するにつれて、データやテクノロジーシステムは重要な資産となる一方、情報漏えい、マルウェア、サービス停止、不正アクセスなど、さまざまなリスクにもさらされます。個別の対策で個々の問題に対応することはできますが、共通の方針がなければ、一貫した防御体制を構築するのは困難です。
セキュリティアーキテクチャは、人、プロセス、テクノロジー、ポリシーを体系的な保護の仕組みとして結び付け、こうした共通方針を示します。本記事では、セキュリティアーキテクチャの概念や主要な構成要素、基本原則を解説し、企業の規模や目標、リスクに合ったアプローチを選ぶためのポイントをご紹介します。
セキュリティアーキテクチャとは
セキュリティアーキテクチャとは、企業が情報資産、アプリケーション、インフラ、業務運営をどのように保護するかを示す全体設計です。何をどの脅威から守るのか、どのポリシーやセキュリティ対策を適用するのかを定め、各対策がどのように連携するかも明確にします。
これは、セキュリティソフトを購入したり、ファイアウォールを設置したりすることと同じではありません。多くの最新ツールを導入していても、アカウント管理が不十分だったり、データが分類されていなかったり、インシデント対応の手順が曖昧だったりすれば、システムに脆弱性が残る可能性があります。セキュリティアーキテクチャは、それぞれの対策を全体の枠組みに位置付け、具体的な目標とリスクに沿って機能させます。
一般に、セキュリティアーキテクチャは、組織の事業戦略やテクノロジー環境に適合している必要があります。小売業、銀行、製造業、デジタルサービス企業では、保護すべき資産や規制、脅威がそれぞれ異なります。そのため、すべての組織にそのまま適用できる単一のモデルはありません。重要なのは、実現可能で検証でき、事業の変化に応じて見直せる保護策を設計することです。
セキュリティアーキテクチャの主な構成要素
効果的なセキュリティアーキテクチャは、緊密に連携する複数のレイヤーで構成されます。責任の所在と連携方法が明確であれば、企業は自社に合ったモデルで各レイヤーを設計できます。
ガバナンス、ポリシー、リスク管理
セキュリティガバナンスでは、役割や責任、承認プロセス、効果の測定方法を定めます。ポリシーには、アカウント、デバイス、データ、アクセス権、リモートワーク、インシデント対応に関する要件を明記する必要があります。また、リスク評価を通じて重要な資産や想定される脅威、インシデント発生時の影響度を特定します。
すべてのシステムに同じ水準の投資を行うのではなく、リスク評価を活用することで、顧客データ、決済システム、基幹業務ソフトウェアなど、最も大きな損害につながり得る領域にリソースを優先配分できます。
アイデンティティとアクセス管理
このレイヤーでは、誰が、どのデータやシステムに、どのような条件でアクセスできるかを管理します。一般的な対策には、IDの一元管理、多要素認証、役割に応じた権限設定、定期的な権限の見直し、異動や退職時の速やかな権限削除などがあります。
重要な原則は、各従業員に業務遂行に必要な範囲の権限だけを付与することです。管理者権限は制限し、利用状況を監視するとともに、日常業務で使うアカウントと分ける必要があります。ベンダーやパートナーに対しては、アクセス範囲や期間、セキュリティ上の責任を明確に定めます。
ネットワーク、エンドポイント、アプリケーションの保護
ネットワークセキュリティには、ネットワークの分割、接続の制御、トラフィックの監視、アクセスポイントの保護などが含まれます。パソコン、スマートフォン、サーバーといったエンドポイントは、安全に設定し、パッチを適用して、異常の兆候を監視する必要があります。アプリケーションも、利用開始後に検査するだけでなく、設計・開発から導入・運用に至るまで保護しなければなりません。
クラウドサービスを運用する企業は、自社とプロバイダーの責任範囲を明確にする必要があります。インフラを外部に委託していても、安全な設定の選択や、鍵・アカウント・データの管理は、組織にとって重要な責任です。
データ保護、監視、インシデント対応
データは機密性や保護要件に応じて分類する必要があります。状況に応じて、暗号化、バックアップ、共有制御、保管、確実な削除などを適用できます。ログの記録やアラートは異常な活動の検知に役立ちますが、担当者が分析して対応できる体制がなければ、アラートは十分に機能しません。
インシデント対応計画には、検知、隔離、復旧、サービス再開の方法に加え、意思決定者や連絡手段を明記します。定期的なテストや訓練を行うことで、実際のインシデントが発生する前に弱点を把握できます。
適用すべき基本原則
- リスク管理を優先する:セキュリティ対策は、保護対象の資産と実際に想定される影響に結び付ける必要があります。定期的なリスク評価により、流行に合わせて技術を導入するのではなく、投資の優先順位を適切に決定できます。
- 必要最小限の権限を付与する:業務の遂行に必要な範囲に限ってアクセス権を付与し、不要になったら見直して削除します。これにより、アカウントが漏えいしたり悪用されたりした場合の影響を抑えられます。
- 多層防御を実施する:単一の対策に依存しないことが重要です。ID管理、デバイス保護、ネットワーク分割、バックアップ、監視を組み合わせることで、ひとつの弱点が広範なインシデントにつながるリスクを軽減できます。
- 侵入の可能性を前提とする:不審なアクセスをすべて防ぐことだけに注力するのではなく、インシデントを検知して影響を抑え、復旧する能力を備える必要があります。これは、すべてのアクセス要求を適切に検証するZero Trustモデルに近い考え方です。
- 設計段階からセキュリティを組み込む:システムの選定、構築、変更のプロセスにセキュリティ要件を組み込みます。リスクを早期に解消すれば、導入後に対応する場合よりも、コストや業務への影響を抑えられることが多くあります。
- 測定と継続的な改善を行う:ポリシーや設定は継続的に検証する必要があります。システムの更新率、インシデント対応時間、研修の完了率など、適切な指標を追跡し、その結果に基づいて見直します。
これらの原則は、具体的な要件に落とし込み、実行責任者を明確にする必要があります。文書に記載するだけでは、行動の変化や実際のリスク低減にはつながりにくいでしょう。
企業に適したセキュリティアーキテクチャの構築方法
大規模な変革プログラムから始める必要はありません。段階的なロードマップを策定することで、コストや業務への影響を抑え、実際の結果に応じて調整しやすくなります。
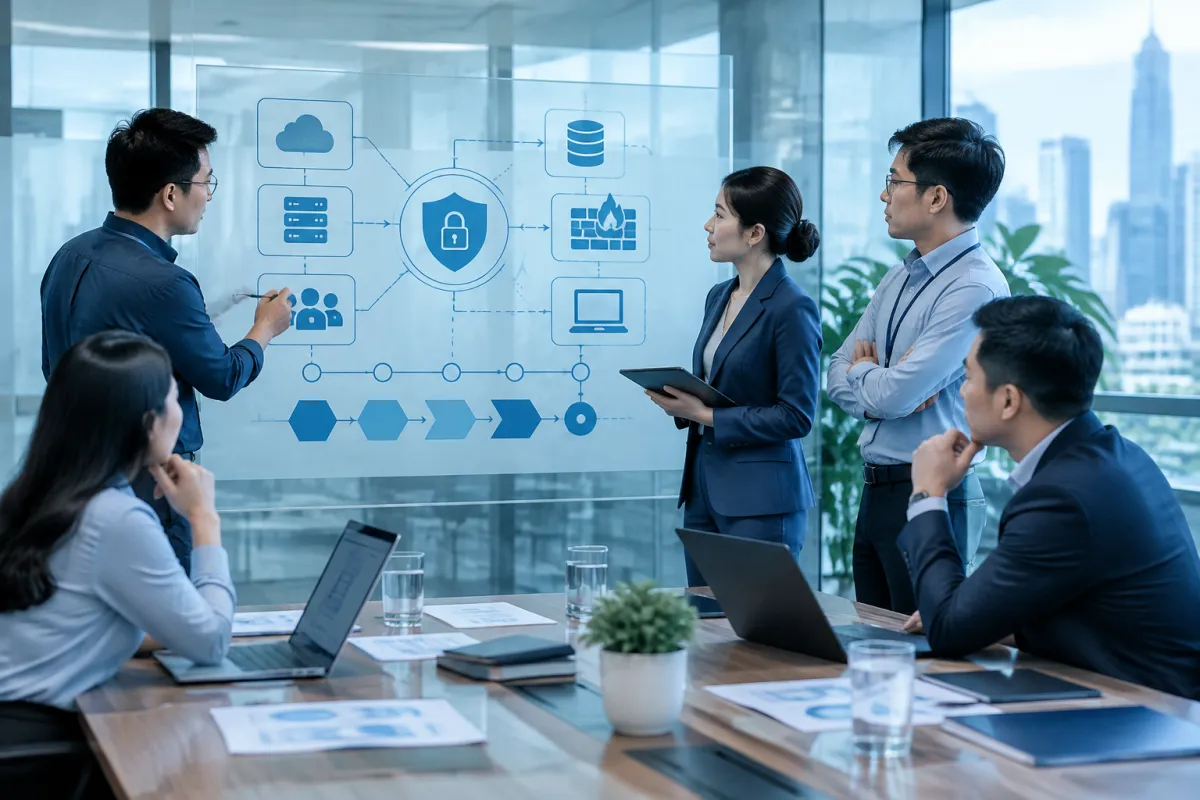
- 範囲と目標を定める:どのシステム、拠点、データ、業務プロセスを優先するかを明確にします。取引の保護、事業継続、顧客要件への対応など、セキュリティ目標を事業目標に結び付けます。
- 資産とデータフローを一覧化する:アプリケーション、デバイス、アカウント、データ、関係する第三者を記録します。データがどのように生成され、どこに保存され、誰が利用し、どこへ移動するのかを把握します。
- 現状とギャップを評価する:現在の対策と達成すべき要件を比較します。弱点や優先すべきリスク、技術的な依存関係、人材の能力を特定し、実現性の低い提案を避けます。
- 対策とロードマップを設計する:リスクに応じたポリシー、ソリューション、プロセスを選定します。作業を段階に分け、想定コスト、責任者、期限、効果の測定方法を明記します。
- 導入、テスト、運用を行う:適切な範囲で試験導入してから展開します。互換性、サポートプロセス、バックアップ、復旧能力を確認し、その後はログの監視、アラートへの対応、アクセス権の見直しを継続します。
- 教育と見直しを行う:フィッシングの見分け方、認証情報の保護、不審な兆候の報告方法を従業員に周知します。クラウド移行、新しいアプリケーションの導入、合併、法規制の変更など、大きな変化があった場合はアーキテクチャを見直します。
導入にあたっては、多要素認証の有効化、復元テスト済みのバックアップ、重要システムへのパッチ適用、インシデント対応手順の整備など、効果が大きく実現しやすい対策を優先します。進捗は、購入・導入したツールの数だけでなく、リスクがどの程度低減したかで評価する必要があります。
セキュリティアーキテクチャの設計でよくある失敗
よくある失敗のひとつは、課題を把握する前にソリューションを購入してしまうことです。適切でない技術は、運用コストの増加、過剰なアラート、既存システムとの連携不足を招く可能性があります。これを避けるため、投資の前に要件やリスク、選定基準を明確にする必要があります。
責任者が不明確な場合も、ポリシーが実務に定着しにくくなります。誰がアカウントを管理し、誰がアラートを監視し、誰が変更を承認し、誰がインシデント発生時に調整を行うのかを明確に定めましょう。専任のサイバーセキュリティチームがいない小規模企業は、社内の担当者を決めたうえで、具体的な範囲に応じて専門機関の支援を受けることもできます。
また、アーキテクチャを一度きりの完了型プロジェクトと考えるべきではありません。インフラ、働き方、脅威は常に変化するため、文書を更新し、対策を定期的に検証する必要があります。人の要素も見過ごせません。長く複雑で適用しにくい規定より、業務に合った簡潔な研修のほうが効果的な場合があります。
まとめ
セキュリティアーキテクチャは、ポリシー、人、プロセス、テクノロジーを結び付け、統一された保護方針を企業にもたらします。資産の特定、リスク評価、目標設定から着手することで、自社に適したロードマップを策定し、リソースを適切に配分して、インシデントへの対応力を高められます。
デジタルインフラ、アプリケーション、データ、業務プロセスを見直し、適切な保護方針を検討したい企業様は、LilyTechまでご相談ください。LilyTechでは、実際のニーズに応じたソリューションをご提案します。事業の成長目標に合ったテクノロジーとセキュリティのロードマップを、ぜひ一緒に構築しましょう。



