
CRMやERPを活用すると、顧客情報や取引履歴、営業活動、業務データを一つのシステムに集約できます。その結果、従業員同士の連携がスムーズになり、経営者はより確かな情報に基づいて意思決定できます。一方で、データが集約されると、不正アクセスや設定ミスが発生した場合の影響も大きくなります。
そのため、顧客情報のセキュリティ対策は、セキュリティソフトを導入するだけでは不十分です。アクセス権限の管理、データ管理方法の設計、従業員教育、システムの監視を組み合わせる必要があります。本記事では、CRMやERPの利用に伴う情報漏えいリスクを抑えるための基本原則と導入手順を解説します。
CRM・ERPで顧客情報のセキュリティ対策が必要な理由
CRMには通常、氏名、電話番号、メールアドレス、ニーズ、やり取りの履歴、商談の進捗状況などが保存されます。ERPには、顧客の連絡先や契約、受注、請求書、売掛金、調達業務に関するデータなどが含まれることがあります。両システムを連携すると、複数の部門間でデータを共有でき、顧客対応の迅速化につながりますが、保護すべき範囲も広がります。
リスクの原因はハッカーだけではありません。業務上必要のないデータを従業員が閲覧する、退職者などのアカウントが無効化されていない、顧客情報を誤ってメールで送信する、弱いパスワードを使う、個人端末にデータを出力するといった事態もよく見られます。ベンダーや連携パートナーに過剰なアクセス権限を与えることも、セキュリティ上の弱点になり得ます。
情報漏えいは、顧客の信頼を損ない、業務を中断させ、インシデント対応コストを発生させる可能性があります。また、個人データの保護に関する法的義務を負う場合もあります。そのため、ソリューションの選定から、業務プロセスの設計、システムの運用・拡張まで、セキュリティを一貫して考慮する必要があります。
役割と実際の業務ニーズに応じてアクセス権限を管理する
重要な原則は、各ユーザーに業務の遂行に必要な権限だけを付与することです。利便性を理由に、すべての従業員へ広範な管理者権限を与えるべきではありません。部門ごとに役割やデータへのアクセス範囲、許可する操作を定めましょう。
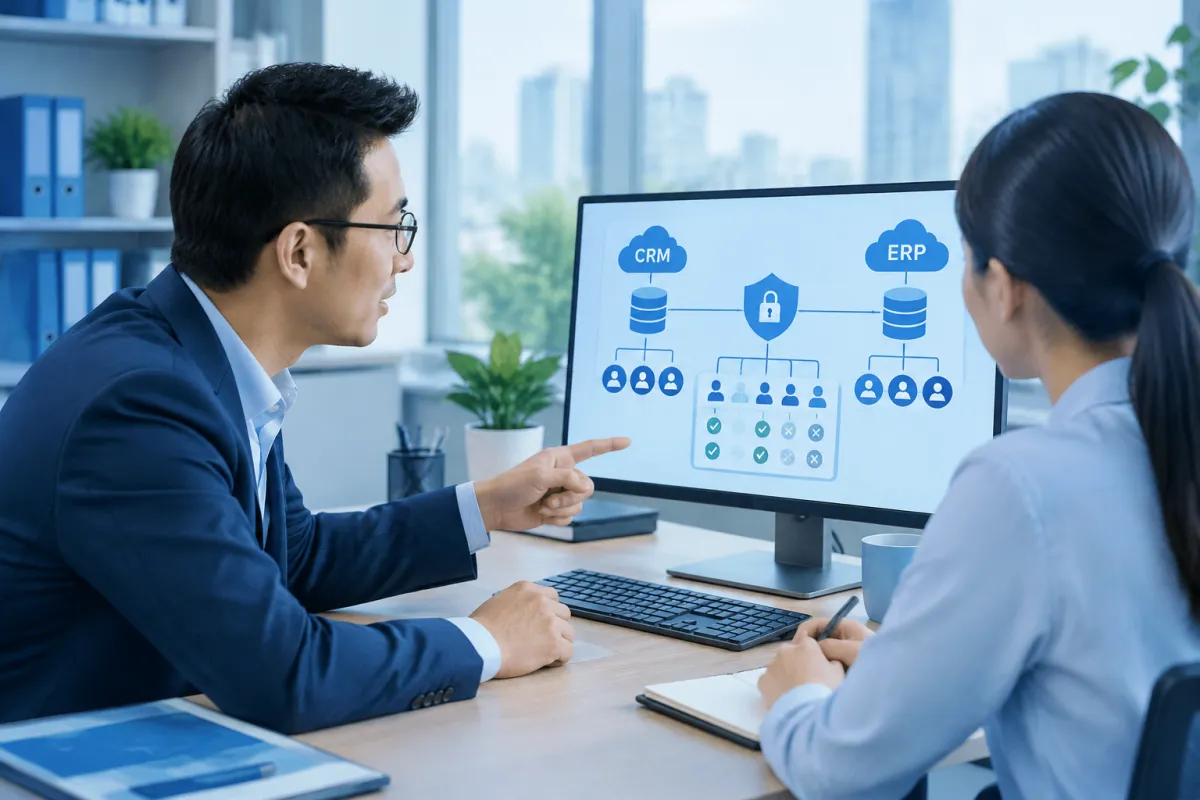
- 営業担当者:担当する顧客情報を閲覧・更新できるようにします。会社全体のデータを閲覧できる権限を一律に与える必要はありません。
- 経理部門:請求、支払い、売掛金の処理に必要な情報へアクセスできるようにします。ただし、営業活動のメモをすべて閲覧できる必要があるとは限りません。
- 管理職:担当するチームや地域のレポートを閲覧できるようにし、データ出力の権限は別途検討します。
- システム管理者:ユーザー設定やプラットフォームの運用を担います。権限を持つ人数を限定し、利用状況を監視する必要があります。
CRMやERPでは、役割、部門、グループ、レコード、データ項目などに基づくアクセス制御が一般的に利用できます。閲覧、新規作成、編集、削除、出力、共有の権限は、それぞれ分けて設定しましょう。たとえば、顧客対応のために電話番号を閲覧する必要があっても、顧客リストを一括で端末にダウンロードする必要はないかもしれません。
アクセス権限は定期的に見直す必要があります。従業員の異動や退職、契約終了があった場合は、速やかに権限を変更またはアカウントを無効化しましょう。管理者アカウントやリモートアクセスには、システムが対応していれば多要素認証を有効にし、適切なパスワードルールを適用します。緊急時に権限を付与する場合は、承認者と有効期限を明確にし、監査できる記録を残してください。
データを一元管理しながら、適切に統制する
データを一元管理することで、顧客情報が表計算ファイルや個人メール、会社が承認していないアプリに分散する状況を減らせます。信頼できるデータソースがあれば、情報を更新しやすくなり、処理履歴を確認でき、古いデータのコピーも抑えられます。ただし、データを一元管理することは、全員が共通のデータベースにアクセスできることを意味しません。
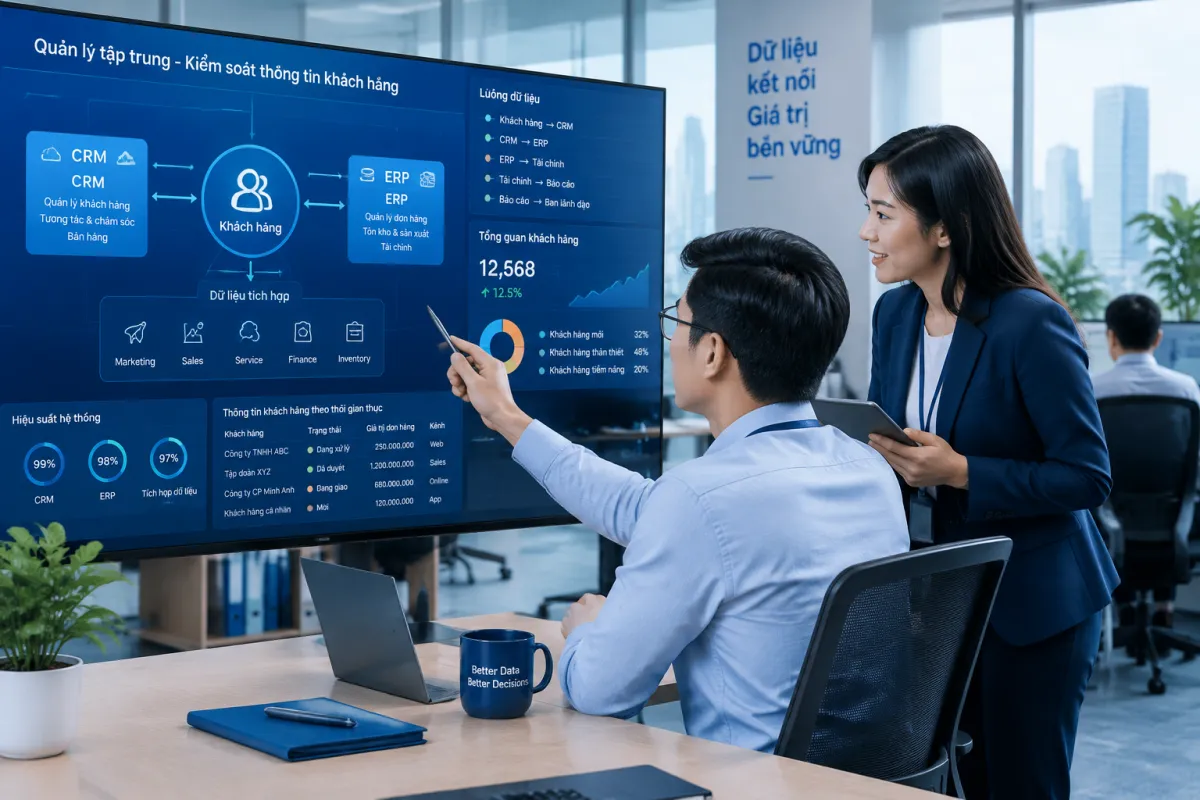
導入前に、どのような情報を、どこから収集し、何の目的に使用するのか、誰が管理責任を負うのか、どのシステムに保存するのかを整理しましょう。そのうえで、情報の機密性を分類し、CRM、ERP、その他のアプリ間で実際に同期する必要があるデータを特定します。ソフトウェアに保存機能があるという理由だけで、情報を余分に収集すべきではありません。
システムを連携する際は、データの種類ごとにどのシステムを正本とするか、重複レコードをどう処理するか、どのように更新するかを定めてください。たとえば、CRMで顧客とのやり取りの履歴を管理し、ERPで受注や売掛金を管理できます。共有する情報は目的に沿ったものに限定し、業務上の必要性を超えてアクセス権限を広げないようにします。連携先、サービスアカウント、データ出力ファイルも、重要なアクセスポイントとして管理する必要があります。
適切なデータの保存期間と、不要になったデータの処理手順も定めましょう。バックアップ、ダウンロードファイル、テストデータ、第三者が保有するデータも確認対象です。テスト環境では、必要がない限り実際の顧客情報を使用しないようにします。やむを得ず使用する場合は、それに応じた保護策を講じてください。
プロセスと監視で情報漏えいリスクを低減する
テクノロジーは、明確な業務プロセスと組み合わせて初めて効果を発揮します。誰が、どのような場合にデータを出力できるのか、誰の承認が必要か、ファイルをどのように保存・共有するかを定めましょう。顧客情報を含むファイルを個人用の連絡手段で送信したり、管理されていない端末に長期間保存したりしてはいけません。
操作ログを活用すれば、見慣れない場所からのログイン、大量のデータのダウンロード、管理者権限の変更など、不審な動きを検知できます。ログを確認する担当者、確認頻度、アラート発生時の対応方法を決めておきましょう。定期的なバックアップと復元テストも重要です。バックアップデータを保護してアクセスできる人を限定し、計画に沿って復元を試してください。
従業員には、フィッシングメールの見分け方、アカウントの保護、顧客情報の安全な取り扱いを指導する必要があります。一般的なルールを伝えるだけでなく、各部門の実務に即した事例を使って教育しましょう。また、インシデント対応計画を用意し、アカウントの停止、影響を受けた箇所の隔離、対象データの範囲特定、適用される規則に基づく関係者への通知などの手順を定めます。
効果的なセキュリティ対策は、単一の防御策だけでは実現できません。最小限のアクセス権限、ルールに基づくデータ管理、従業員の責任意識、継続的な監視を組み合わせることが重要です。
CRM・ERPのセキュリティ対策を進める手順
セキュリティ対策を個別の設定項目の寄せ集めにしないために、データ保護の要件を業務目標に結びつけながら、段階的に進めましょう。
- 現状を把握する:顧客情報がどこで収集・保存・共有されているかを確認し、ユーザー、連携システム、現在のリスクを洗い出します。
- 権限モデルを設計する:部門ごとの役割、権限付与の原則、承認手順、人事異動時のアカウント対応を定めます。
- 設定とテストを行う:CRM、ERP、各種連携の権限を設定します。代表的なユーザーアカウントでテストし、業務範囲に応じた閲覧や操作だけが可能か確認します。
- 運用ルールを定める:データの出力、共有、保存、削除に関する手順を定め、従業員に周知し、監視の担当者を任命します。
- 定期的に見直し、改善する:権限と操作ログを定期確認し、データ復元の訓練を行います。業務プロセスや企業規模の変化に応じて設定を更新します。
プラットフォームを選定する際は、詳細な権限設定、ユーザー認証、操作ログの記録、バックアップ、復元、データ管理の支援機能を評価しましょう。企業、ソフトウェア提供会社、導入パートナーそれぞれの責任範囲も明確にする必要があります。セキュリティ機能が充実したソリューションでも、設定が適切でなかったり、責任者が不明確だったりすれば、安全に運用できるとは限りません。
まとめ
CRM・ERPにおける顧客情報のセキュリティ対策は、どのようなデータを収集し、どのように利用しているかを把握することから始まります。役割に応じたアクセス権限の設定、統制の取れた一元的なデータ管理、システムの監視、従業員教育は、部門間の連携を維持しながら情報漏えいを防ぐための基盤です。企業の成長や業務プロセスの変更、新しいシステムの追加に応じて、これらの対策を定期的に見直しましょう。
CRMやERPを導入中の企業、または現在のデータ管理方法を見直したい企業に、LilyTechは業務プロセスと運用目標に合ったソリューションをご提案します。導入計画やアクセス権限の設定、優先すべきセキュリティ要件について、ぜひLilyTechまでお問い合わせください。



