
 Nguyễn Chính Ngọc Liên
银行卡支付让企业能够更便捷地服务客户,但同时也意味着企业有责任保护支付数据。卡号、验证码或持卡人信息泄露,可能造成财务损失、损害企业声誉,并影响业务运营。因此,做好PCI DSS合规准备应当被视为风险管理的一部分,而不只是技术部门的专属工作。
本文将介绍一套实用路径,帮助企业明确范围、评估现状、弥补差距并持续维持PCI DSS合规。具体做法取决于支付模式、企业规模,以及收单银行或相关合作伙伴的要求。
什么是PCI DSS?哪些企业需要关注?
PCI DSS(Payment Card Industry Data Security Standard,支付卡行业数据安全标准)是一套旨在保护持卡人数据和支付处理环境的安全标准。该标准适用于存储、处理或传输卡数据的组织,也可能适用于会影响该环境安全的服务提供商。
即使企业并非银行,也可能属于PCI DSS的适用范围。例如,在门店受理银行卡支付的零售商、接收在线支付的电商平台、为定期扣款保存卡信息的企业,以及处理交易的服务提供商,都需要明确自身相应的义务。使用第三方支付网关可能缩小需要评估的系统范围,但并不意味着企业可以免除全部责任。
PCI DSS目前由12项控制要求组成,涵盖网络保护、持卡人数据安全、漏洞管理、访问控制、系统监控和安全策略维护等主题。企业应向收单银行、服务提供商或相关主管机构确认适用版本及合规验证方式。此外,企业还应区分满足标准要求与获得通用认证:评估形式和证明材料可能因组织角色及级别而有所不同。
第1步:明确范围和支付处理模式
在购买工具或实施技术措施之前,企业需要了解处理哪些数据、数据流经何处,以及谁能够访问数据。这是基础工作,因为范围界定得越不准确,评估就越容易遗漏相关系统、人员或服务提供商。
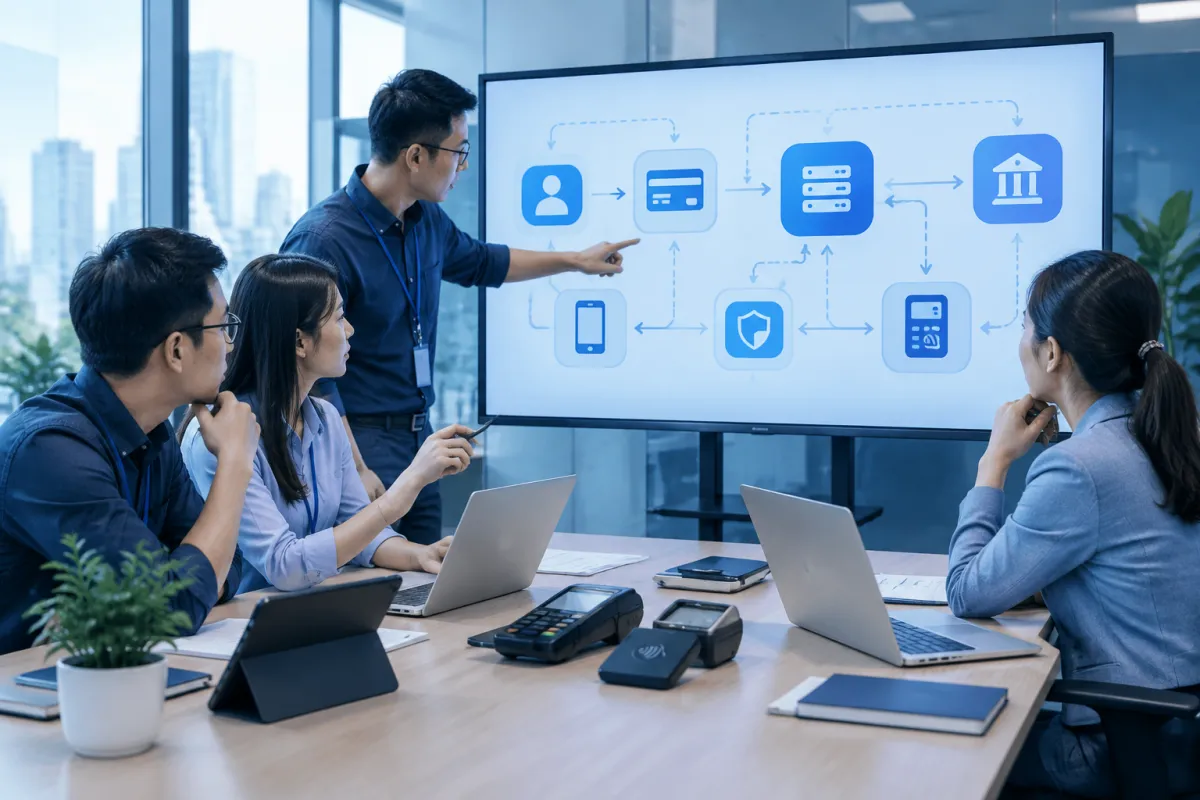
- 列出支付渠道:网站、应用程序、门店终端、呼叫中心、定期扣款和线下处理流程。
- 绘制数据流:记录卡数据的采集、传输、处理、存储和删除环节,并确定与各环节相连的系统。
- 盘点资产:相关服务器、数据库、终端设备、网络、管理员账户、软件和开发环境。
- 审查第三方:支付网关、托管服务商、技术服务提供商,以及拥有支付环境访问权限或能够影响该环境的合作伙伴。
如果没有业务需求和相应的保护能力,企业应尽可能避免自行存储卡数据。可以考虑将客户重定向至合作伙伴提供的支付页面,或采用适当的加密、令牌化方案。这些方法可能有助于缩小范围,但仍需由专家评估,并与接收合规报告的一方确认。
第2步:评估现状并找出差距
初步确定范围后,应根据适用于企业业务模式的PCI DSS要求核对实际情况。不要只依赖政策文件:还需要检查配置、日志、运营流程,以及能够证明安全措施确实有效的证据。
现状评估通常会检查以下内容:
- 网络和配置管理:将支付环境与办公网络或访客网络隔离;管理防火墙、网络设备和配置变更。
- 数据保护:识别敏感数据,按要求对传输中或存储中的数据进行加密,控制加密密钥,并规定数据保留期限。
- 访问管理:依据岗位和最小权限原则分配权限;采用强身份验证,管理特权账户,并在员工调岗或离职时撤销权限。
- 安全运营:修补漏洞、开展适当的扫描和测试、保护终端设备、监控日志,并准备事件响应流程。
- 治理:制定安全策略、培训员工、管理服务提供商,并明确各项控制措施的负责人。
评估结果应整理为差距清单,其中每个问题都应列明风险级别、相关系统、负责人、整改期限和所需证据。如果企业缺乏合适的专业团队,可以咨询QSA(Qualified Security Assessor,合格安全评估师)或具备相应资质的专家,以明确如何解读相关要求。尽早寻求专业意见,通常有助于避免投资方向偏离重点。
第3步:制定整改计划并完善控制措施
企业应根据差距清单,按优先级制定计划,而不是不分轻重地全面铺开。可能导致数据泄露、访问权限过宽或连接系统缺乏管控的问题,应优先处理。计划还应考虑预算、可接受的业务中断时间,以及各项工作的依赖关系。
- 减少数据并缩小范围:删除不必要的数据,制定安全删除流程,并隔离支付处理系统。
- 强化安全架构:更新网络配置,实施适当的网络分段,按要求加密数据,并严格管理密钥。
- 规范身份和访问权限:在要求的环节启用多因素身份验证,定期审查权限,并记录权限的授予、修改和撤销历史。
- 建立持续运营机制:管理补丁、扫描漏洞、开展安全测试、集中管理日志,并制定事件发现、报告和处理流程。
- 完善文档和培训:制定政策与流程,编写员工指南,并要求服务提供商保留相关合规证据。
每项控制措施都应有明确负责人,并能够提供可核查的证据,例如已批准的配置、权限审查记录、扫描结果、监控日志或培训档案。企业应在适当的环境中测试变更,记录审批过程,并在部署后进行复查。技术工具不能取代管理责任:只有在正确配置、持续监控并妥善处理告警的情况下,扫描工具或防火墙才能发挥作用。
第4步:开展合规评估、留存记录并持续维护
主要差距处理完成后,企业应根据自身级别以及收单银行或合作伙伴的要求,采用合适的方式开展评估。视具体情况,验证流程可能包括自我评估问卷(SAQ)、评估报告(ROC)、合规证明(AOC)、外部漏洞扫描,或由QSA开展评估。并非所有企业都适用同一套材料,因此在制定计划前应先确认具体要求。
评估前,应确认范围已更新、范围内系统均有负责人、证据仍然有效,并且此前发现的问题已经处理。如果发现不符合项,应就整改措施、完成期限和复查方式达成一致。没有依据,或尚未完成规定的验证流程时,不应宣称已经合规。
PCI DSS并不是一次性项目。企业需要持续开展安全工作,包括审查访问权限、监控告警、管理变更、检查服务提供商、更新文档和培训员工。迁移平台、新增支付方式、扩展基础设施或更换服务提供商等重大变更,都应评估其对适用范围和合规状态的影响。
结论:从明确范围开始,持续改进
要实现PCI DSS合规,企业需要遵循有序的路径:明确数据流和适用范围、评估现状、优先弥补差距、准备评估证据,并定期维护控制措施。这种方法既有助于降低安全风险,也能减少因实施重点不明确而产生的额外成本。
每家企业的支付模式、基础设施和义务都不相同。LilyTech可协助企业审查系统、提供技术方案咨询,并根据业务目标制定合适的实施路径。欢迎联系LilyTech获取咨询,了解企业支付业务的准备步骤和安全提升方案。



