Trong hoạt động kinh doanh, công nghệ thông tin giúp doanh nghiệp vừa và nhỏ xử lý đơn hàng, lưu trữ dữ liệu khách hàng, quản lý tài chính và phối hợp giữa các bộ phận. Tuy nhiên, càng phụ thuộc vào hệ thống số, doanh nghiệp càng đối mặt với nguy cơ như mất dữ liệu, tấn công mạng, lỗi phần mềm hay gián đoạn dịch vụ. Một sự cố tưởng nhỏ cũng có thể làm đình trệ công việc và ảnh hưởng đến uy tín với khách hàng.
Vậy IT risk management là gì và doanh nghiệp quy mô nhỏ có cần đầu tư vào hoạt động này hay không? Đây là cách nhận diện, đánh giá và kiểm soát rủi ro liên quan đến công nghệ thông tin một cách chủ động. Khi triển khai phù hợp, doanh nghiệp có thể bảo vệ tài sản số, duy trì hoạt động ổn định và sử dụng ngân sách công nghệ hiệu quả hơn.
IT risk management là gì?
IT risk management, hay quản trị rủi ro công nghệ thông tin, là quy trình xác định những sự kiện có thể gây ảnh hưởng đến hệ thống, dữ liệu và hoạt động kinh doanh, sau đó đánh giá mức độ tác động để lựa chọn biện pháp xử lý phù hợp. Mục tiêu không phải loại bỏ hoàn toàn mọi rủi ro, bởi điều đó gần như không thể, mà là giảm khả năng xảy ra và hạn chế hậu quả khi sự cố phát sinh.
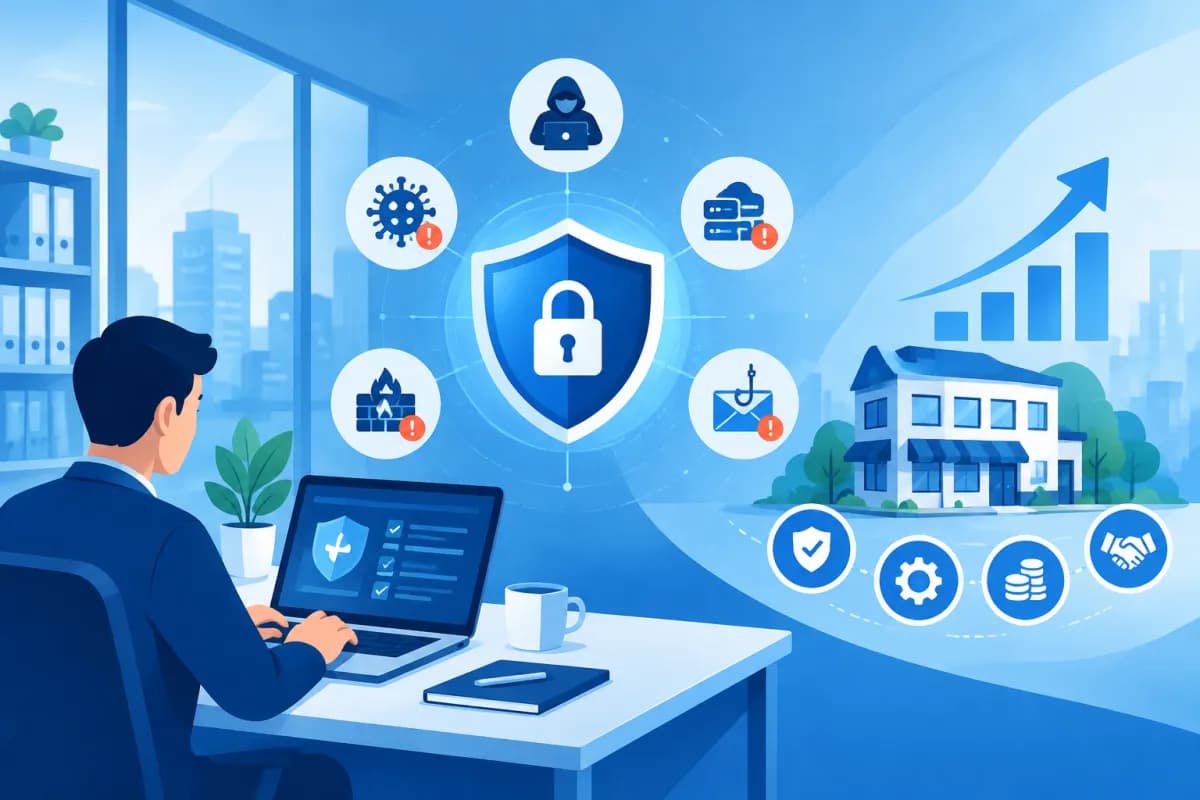
Rủi ro IT có thể đến từ nhiều nguồn. Một nhân viên nhấp vào email giả mạo có thể khiến mã độc xâm nhập mạng nội bộ. Máy chủ lưu trữ dữ liệu khách hàng bị lỗi có thể làm gián đoạn dịch vụ. Việc dùng phần mềm không được cập nhật cũng tạo ra lỗ hổng bảo mật. Ngoài ra, rủi ro còn có thể xuất phát từ nhà cung cấp công nghệ, sai sót của người dùng, thiên tai hoặc quy trình phân quyền chưa phù hợp.
Quản trị rủi ro IT thường gồm các hoạt động liên kết với nhau: lập danh sách tài sản công nghệ, nhận diện mối đe dọa và điểm yếu, phân tích khả năng xảy ra, xác định mức độ ảnh hưởng, triển khai biện pháp kiểm soát và theo dõi kết quả. Quy trình cần được cập nhật khi doanh nghiệp thay đổi hệ thống, quy mô, cách làm việc hoặc yêu cầu pháp lý.
Điểm quan trọng là quản trị rủi ro IT không chỉ thuộc trách nhiệm của bộ phận kỹ thuật. Ban lãnh đạo cần xác định mức độ rủi ro doanh nghiệp có thể chấp nhận; bộ phận IT hoặc đối tác công nghệ chịu trách nhiệm triển khai giải pháp; còn nhân viên cần tuân thủ quy định về mật khẩu, dữ liệu và sử dụng thiết bị. Khi các bên cùng tham gia, giải pháp mới gắn với thực tế vận hành.
Những rủi ro IT phổ biến ở doanh nghiệp vừa và nhỏ
Do nguồn lực hạn chế, doanh nghiệp vừa và nhỏ đôi khi ưu tiên xử lý công việc trước mắt hơn là đầu tư vào bảo mật và dự phòng. Điều này không có nghĩa doanh nghiệp chắc chắn gặp sự cố, nhưng có thể khiến một vấn đề nhỏ trở nên nghiêm trọng nếu không được phát hiện kịp thời. Dưới đây là những nhóm rủi ro thường cần được xem xét:
- Mất hoặc rò rỉ dữ liệu: Thông tin khách hàng, hợp đồng, báo giá và dữ liệu kế toán có thể bị xóa nhầm, truy cập trái phép hoặc thất thoát khi thiết bị hỏng.
- Tấn công mạng: Email lừa đảo, mã độc tống tiền, đánh cắp thông tin đăng nhập và khai thác lỗ hổng có thể làm gián đoạn hệ thống hoặc khiến dữ liệu bị mã hóa.
- Gián đoạn dịch vụ: Máy chủ, đường truyền, phần mềm bán hàng hoặc nền tảng đám mây gặp lỗi có thể ảnh hưởng đến khả năng phục vụ khách hàng và xử lý đơn hàng.
- Sai sót vận hành: Phân quyền quá rộng, xóa nhầm tệp, dùng mật khẩu yếu hoặc thiếu quy trình bàn giao khiến hệ thống dễ phát sinh vấn đề.
- Phụ thuộc nhà cung cấp: Dịch vụ bên ngoài thay đổi chính sách, gặp sự cố hoặc ngừng hoạt động có thể ảnh hưởng đến các quy trình đang phụ thuộc vào dịch vụ đó.
- Thiếu tuân thủ: Lưu trữ và sử dụng dữ liệu không phù hợp với quy định hoặc cam kết với khách hàng có thể dẫn đến tranh chấp, chi phí xử lý và tổn hại uy tín.
Doanh nghiệp nên xem xét rủi ro theo mức độ ảnh hưởng đến hoạt động thay vì chỉ nhìn vào thuật ngữ kỹ thuật. Chẳng hạn, câu hỏi thực tế có thể là: nếu không truy cập được hệ thống kế toán trong một ngày, bộ phận nào bị ảnh hưởng; dữ liệu nào cần khôi phục trước; và ai có quyền quyết định phương án xử lý?
Lợi ích của quản trị rủi ro IT với doanh nghiệp vừa và nhỏ
Bảo vệ dữ liệu và niềm tin của khách hàng
Dữ liệu là tài sản quan trọng, dù doanh nghiệp chỉ có một hệ thống quản lý khách hàng đơn giản hay đang sử dụng nhiều nền tảng tích hợp. Quản trị rủi ro giúp xác định dữ liệu nào nhạy cảm, ai được phép truy cập và cần sao lưu ra sao. Các biện pháp như phân quyền theo vai trò, xác thực nhiều lớp và kiểm tra bản sao lưu giúp giảm nguy cơ thất thoát hoặc truy cập trái phép. Khi thông tin được bảo vệ tốt, doanh nghiệp cũng củng cố niềm tin của khách hàng và đối tác.
Hạn chế gián đoạn, duy trì hoạt động liên tục
Một sự cố IT có thể ảnh hưởng dây chuyền: nhân viên không xử lý được đơn hàng, bộ phận chăm sóc khách hàng thiếu thông tin, còn quản lý không có dữ liệu để ra quyết định. Việc xác định trước hệ thống quan trọng, thời gian gián đoạn có thể chấp nhận và phương án khôi phục giúp doanh nghiệp phản ứng có tổ chức hơn. Thay vì xử lý trong tình trạng bị động, đội ngũ biết cần liên hệ ai, ưu tiên công việc nào và cách duy trì dịch vụ thiết yếu.
Tối ưu chi phí công nghệ
Phòng ngừa thường ít tốn kém hơn việc khắc phục hậu quả, đặc biệt khi sự cố làm mất doanh thu hoặc cần thuê chuyên gia xử lý khẩn cấp. Quản trị rủi ro giúp doanh nghiệp ưu tiên ngân sách cho những điểm có mức độ ảnh hưởng cao, thay vì mua công cụ theo cảm tính. Chẳng hạn, trước khi đầu tư một giải pháp phức tạp, doanh nghiệp có thể kiểm tra liệu việc sao lưu đều đặn, cập nhật phần mềm và chuẩn hóa quyền truy cập đã được thực hiện hay chưa.
Hỗ trợ ra quyết định và mở rộng bền vững
Khi doanh nghiệp triển khai thương mại điện tử, chuyển dữ liệu lên nền tảng đám mây hoặc kết nối các hệ thống, số lượng phụ thuộc công nghệ thường tăng lên. Bức tranh rủi ro rõ ràng giúp lãnh đạo đánh giá phương án đầu tư dựa trên tác động, mức độ cần thiết và khả năng kiểm soát. Điều này hỗ trợ doanh nghiệp mở rộng hoạt động mà không để bảo mật và tính liên tục bị bỏ quên.
Cách triển khai IT risk management hiệu quả
Doanh nghiệp vừa và nhỏ không nhất thiết phải bắt đầu bằng một bộ máy quản trị phức tạp. Một quy trình tinh gọn, có người phụ trách và được duy trì thường xuyên thường hữu ích hơn một tài liệu dài nhưng không được áp dụng. Có thể bắt đầu theo các bước sau:
- Liệt kê tài sản công nghệ: Ghi nhận thiết bị, phần mềm, tài khoản dịch vụ, dữ liệu quan trọng và nhà cung cấp đang hỗ trợ hoạt động. Xác định chủ sở hữu hoặc người chịu trách nhiệm cho từng tài sản.
- Nhận diện rủi ro và điểm yếu: Trao đổi với các bộ phận để hiểu quy trình nào phụ thuộc vào công nghệ, dữ liệu nào có giá trị cao và sự cố nào có thể khiến công việc đình trệ. Kiểm tra thêm việc cập nhật phần mềm, phân quyền và sao lưu.
- Đánh giá mức độ ưu tiên: Xem xét cả khả năng xảy ra lẫn mức độ tác động đến doanh thu, khách hàng, dữ liệu và nghĩa vụ tuân thủ. Có thể phân loại thành thấp, trung bình và cao để tập trung nguồn lực vào vấn đề quan trọng nhất.
- Chọn cách xử lý: Với mỗi rủi ro, doanh nghiệp có thể giảm thiểu bằng kiểm soát kỹ thuật hoặc quy trình, chuyển giao một phần qua hợp đồng hay bảo hiểm phù hợp, chấp nhận rủi ro nhỏ có chủ đích, hoặc tránh hoạt động có rủi ro vượt quá khả năng.
- Lập kế hoạch ứng phó và khôi phục: Quy định người cần liên hệ khi xảy ra sự cố, cách thông báo nội bộ, thứ tự khôi phục hệ thống và phương án duy trì các hoạt động thiết yếu. Kế hoạch cần dễ hiểu, dễ tìm và có người thay thế khi người phụ trách vắng mặt.
- Đào tạo và kiểm tra định kỳ: Hướng dẫn nhân viên nhận diện email đáng ngờ, bảo vệ tài khoản và báo cáo sự cố sớm. Kiểm tra khả năng khôi phục dữ liệu, rà soát quyền truy cập và cập nhật danh sách rủi ro khi có thay đổi.
Một số kiểm soát nền tảng có thể đem lại hiệu quả thiết thực gồm dùng mật khẩu riêng cho từng dịch vụ, bật xác thực nhiều lớp, cập nhật hệ điều hành và phần mềm, sao lưu theo lịch, giới hạn quyền truy cập theo nhiệm vụ và thu hồi tài khoản khi nhân viên nghỉ việc. Các biện pháp này cần được điều chỉnh theo loại dữ liệu và mức độ phụ thuộc công nghệ của doanh nghiệp, thay vì áp dụng máy móc.
Doanh nghiệp cũng nên xác định chỉ số để theo dõi, chẳng hạn thời gian khôi phục hệ thống, tỷ lệ thiết bị được cập nhật, số tài khoản có xác thực nhiều lớp hoặc mức độ hoàn thành đào tạo. Chỉ số cần phục vụ quyết định và cải thiện thực tế, không nên tạo thêm thủ tục chỉ để báo cáo.
Những sai lầm cần tránh khi quản trị rủi ro IT
Một sai lầm phổ biến là chỉ quan tâm đến an ninh mạng mà bỏ qua lỗi vận hành, phụ thuộc nhà cung cấp và kế hoạch khôi phục. Trong khi đó, doanh nghiệp có thể chịu ảnh hưởng đáng kể từ một lần xóa nhầm dữ liệu, sự cố đường truyền hoặc quy trình bàn giao tài khoản không đầy đủ. Đánh giá rủi ro nên bao quát cả yếu tố con người, quy trình, công nghệ và đối tác.
Sai lầm khác là cho rằng đã sao lưu thì chắc chắn khôi phục được. Bản sao lưu có thể lỗi, thiếu dữ liệu mới nhất hoặc không thể truy cập đúng lúc. Do đó, cần kiểm tra việc khôi phục định kỳ và bảo vệ bản sao lưu khỏi sự cố ảnh hưởng đến hệ thống chính. Tương tự, mua phần mềm bảo mật nhưng không cấu hình, cập nhật hay theo dõi cảnh báo cũng không đảm bảo hệ thống an toàn.
Doanh nghiệp cũng không nên xây dựng quy định quá phức tạp khiến nhân viên tìm cách né tránh. Chính sách hiệu quả cần cân bằng giữa mức độ bảo vệ và khả năng áp dụng trong công việc hằng ngày. Hãy bắt đầu từ các rủi ro có tác động lớn, giao rõ người phụ trách và cập nhật kế hoạch khi có thay đổi, thay vì cố xử lý mọi tình huống cùng lúc.
Kết luận: Chủ động quản trị rủi ro để phát triển vững chắc
Hiểu IT risk management là gì giúp doanh nghiệp nhìn công nghệ không chỉ như công cụ hỗ trợ công việc mà còn là một phần cần được bảo vệ và duy trì. Với doanh nghiệp vừa và nhỏ, quản trị rủi ro IT không nhất thiết phải tốn kém hay phức tạp. Bắt đầu từ việc nhận diện dữ liệu quan trọng, kiểm soát quyền truy cập, sao lưu có kiểm tra và chuẩn bị cách ứng phó sự cố đã có thể giúp giảm đáng kể nguy cơ gián đoạn và chi phí phát sinh.
Mỗi doanh nghiệp có quy trình, hệ thống và mức độ rủi ro khác nhau, vì vậy giải pháp nên được thiết kế sát với thực tế vận hành. LilyTech có thể đồng hành cùng doanh nghiệp trong việc rà soát hệ thống, tư vấn giải pháp công nghệ và xây dựng lộ trình phù hợp với nguồn lực. Liên hệ LilyTech để được tư vấn cách bảo vệ dữ liệu, duy trì hoạt động ổn định và tối ưu đầu tư công nghệ cho doanh nghiệp của bạn.


