
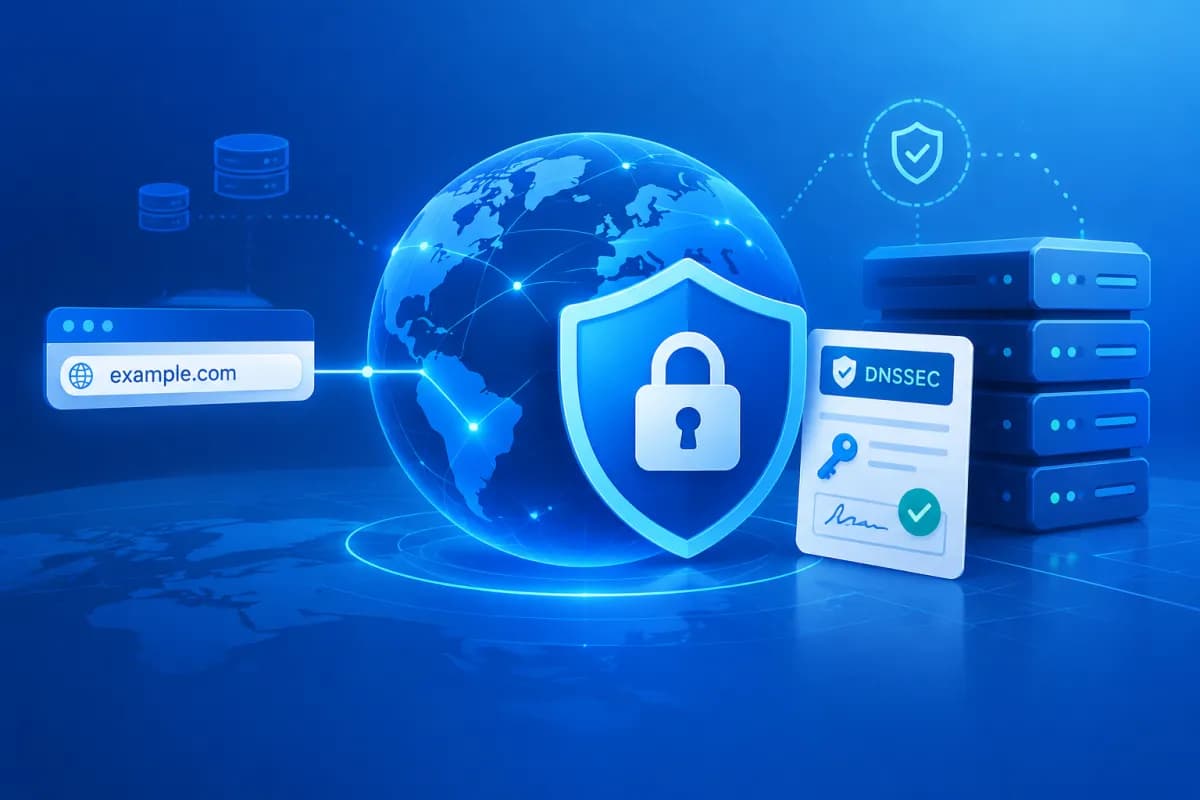
ドメインは、オンラインビジネスに欠かせない要素です。顧客はドメインを使ってウェブサイトにアクセスし、メールを送受信し、企業について調べます。DNSデータが偽装されると、ユーザーが気づかないうちに別のアドレスへ誘導されるおそれがあります。そのため、ドメインの保護では信頼できるプロバイダーを選ぶだけでなく、DNSシステムを守る対策も検討する必要があります。
DNSSECは、電子署名を用いてDNSデータを検証する仕組みです。この記事では、DNSSECの仕組み、基本的な設定手順、サービスの中断を避けるために導入前に確認しておきたい点を解説します。DNSSEC設定を検討している企業の方は、ぜひ参考にしてください。
DNSSECとは?ドメインをどのように保護するのか
DNSは、たとえば doanhnghiep.vn のようなドメイン名をIPアドレスに変換し、ブラウザーやほかのシステムがサーバーに接続できるようにする仕組みです。通常の名前解決では、端末はDNSサーバーから応答を受け取りますが、その応答が本当に信頼できる送信元から届いたものか、通信途中で改ざんされていないかを検証する機能は標準では備わっていません。
DNSSECは「Domain Name System Security Extensions」の略称で、DNSデータに電子署名を付加します。DNSSECに対応したDNSリゾルバーは、応答を受け入れる前に署名と信頼の連鎖を検証できます。データが改ざんされていたり、署名が無効だったりする場合は、疑わしいデータをそのまま使わず、応答を拒否できます。
DNSSECでは、主に次のような要素が使われます。
- DNSKEY:署名の検証に使う公開鍵を公開するレコードです。
- RRSIG:DNSレコードの各セットに付与される電子署名です。
- DS:子ゾーンの鍵を親ゾーンに関連付けるレコードです。通常はドメイン登録事業者で設定します。
- NSECまたはNSEC3:DNSゾーン内に特定のドメイン名やレコードが存在しないことを証明するために使われます。
検証の連鎖はDNSルートゾーンから始まり、.vnや.comなどのドメイン拡張子を経て、企業のドメインへと続きます。各リンクが正しく一致して初めて、リゾルバーはデータを検証できます。DNSSECはDNSクエリを暗号化するものではなく、HTTPSに代わるものでもありません。主な役割は、名前解決データの完全性と送信元を検証することです。
DNSSECによるドメイン保護のメリットと限界
DNSSECの直接的なメリットは、DNSキャッシュポイズニングなどの攻撃による名前解決データの改ざんを防ぎ、ユーザーが偽のサーバーへ誘導される可能性を低減できることです。署名の連鎖が正しく設定され、ユーザーのリゾルバーがDNSSECを検証していれば、無効なデータを排除できます。これにより、ウェブサイトやメールなど、ドメインに関連するサービスの信頼性を守ることにつながります。
DNSSECの導入は、企業がデジタルインフラの安全性を重視していることを示すことにもなります。ただし、包括的なセキュリティ対策として捉えるべきではありません。DNSSECでは、管理者アカウントの乗っ取り、ウェブサーバーへのマルウェア感染、ウェブサイトのコンテンツの暗号化、ユーザーが誤ったアドレスを自ら入力して偽サイトにアクセスすることは防げません。
そのため、DNSSECに加えて、ドメイン登録事業者のアカウントで多要素認証を有効にする、管理権限を適切に設定する、HTTPSを利用する、DNS設定をバックアップする、ドメインの状態を監視するといった対策を組み合わせる必要があります。管理者アカウントを乗っ取られた場合、攻撃者は設定を変更してサービスを中断させたり、ドメインを別の場所へ転送したりする可能性があります。
DNSSEC導入前に確認すべきポイント
DNSSECを有効にする前に、DNSを管理する事業者と、DSレコードを更新する権限を持つ事業者を確認しましょう。この2つの役割は、別々の事業者が担っている場合があります。たとえば、一方がDNSサーバーを運用し、もう一方がドメイン登録事業者であるケースです。担当窓口を明確にしておけば、設定漏れや、問題発生時に対応先が分からなくなる事態を防ぎやすくなります。
- 対応状況を確認する:DNSプロバイダーがDNSゾーンの署名に対応しているか、ドメイン登録事業者でDSレコードを管理できるか確認します。
- 現在の設定を見直す:A、AAAA、CNAME、MX、TXT、CAAレコードと、DNSに依存しているサービスを確認します。
- 中間プロバイダーを確認する:CDN、マネージドDNS、ウェブサイト保護サービスを利用している場合は、どのサービスがデータの署名を担うのかを確認します。
- 変更計画を立てる:影響の少ない時間帯を選び、技術チームに周知し、復旧手順を準備します。
- 鍵の更新手順を確認する:署名の更新や鍵のローテーション、必要に応じたDSの更新を、プロバイダーがどのように処理するか確認します。
特に、TTL(キャッシュの有効期間)と変更が反映されるまでの時間に注意してください。DNSプロバイダーの変更や鍵の更新を行う場合、親ゾーンのDSと子ゾーンのDNSKEYが一致している必要があります。一方が先に更新され、もう一方に古いデータが残っていると、一部のリゾルバーがドメインを無効と判断することがあります。
DNSSECの基本的な設定手順
具体的な手順はプロバイダーによって異なりますが、一般的には以下の流れで設定します。マネージドDNSサービスでは、ゾーンへの署名や鍵のローテーションの多くを自動化できます。推測で設定値を作成・入力せず、プロバイダーのドキュメントに従って作業しましょう。
- DNSゾーンが安定して稼働していることを確認する。重要なレコード、ウェブサイト、メール、関連サービスを確認します。必要に応じて比較できるよう、現在の設定を記録しておきます。
- DNSプロバイダーでDNSSECを有効にする。プロバイダーがレコードに署名し、検証の連鎖を設定するために必要な情報を提供します。情報にはDS値、またはアルゴリズム、ハッシュ方式、鍵データなどが含まれる場合があります。
- ドメイン登録事業者でDSを更新する。DNSプロバイダーから提供された情報を正確に入力します。項目を独自に変更したり、以前の設定から取得したDSを使ったりしないでください。
- システムへの反映を待つ。反映時間はTTL、リゾルバーのキャッシュ、各プロバイダーのポリシーによって異なります。この間は設定変更を繰り返さず、状態を監視してください。
- 検証結果を確認する。DNSSEC検証ツールや、digコマンドなど、検証情報を要求するDNSクエリを利用します。DNSKEY、DS、署名を確認するとともに、ウェブサイトとメールが引き続き正常に動作しているかを確認します。
障害対応のためにDNSSECを無効にする必要がある場合は、プロバイダーの指示する手順に従ってください。多くの場合、親ゾーンからDSを削除し、古いデータのキャッシュが有効期限を迎えるのを待ってから、署名の変更または停止を行います。DSを削除する前にDNS側の署名を停止すると、検証の連鎖が途切れ、DNSSECを検証するリゾルバーを使うユーザーがドメインにアクセスできなくなるおそれがあります。
運用、障害対応、まとめ
監視すべき兆候
導入後はDNSSECの状態を定期的に監視してください。特に、DNSプロバイダーの変更、ドメインの移管、ネームサーバーの変更、鍵の更新を行う際は注意が必要です。よくある問題の一つは、DSレコードと使用中の鍵が一致していないことです。検証を行うリゾルバーが不一致を検出すると、クエリがSERVFAILエラーを返すことがあります。あるネットワークのユーザーにはエラーが発生する一方、別のネットワークでは正常にアクセスできる場合もあり、1台の端末だけで確認していると障害を見逃す可能性があります。
アラートの対応窓口を決め、設定情報と、ドメイン登録事業者およびDNSプロバイダーのサポート連絡先を記録しておきましょう。調査時には、複数のリゾルバーで検証状態を確認し、親ゾーンのDSと子ゾーンのDNSKEYを照合したうえで、直近の変更時期を特定します。勘に頼ってレコードを削除・再作成することは避けてください。誤った操作により、サービス停止が長引くおそれがあります。
運用開始前のチェックリスト
- DNSプロバイダーがゾーンへの署名を確認しており、明確な鍵の更新手順がある。
- DSを正しいドメイン登録事業者に登録し、現在のDNSプロバイダーから提供された値を使用している。
- DNSSECの有効化後に、ウェブサイト、メール、関連サービスのレコードを確認している。
- エラーの監視担当者と、各プロバイダー間の連携手順が決まっている。
- ドメイン管理アカウントが強固なパスワード、多要素認証、適切な権限設定で保護されている。
DNSSECによるドメイン保護は、DNSデータの検証能力を高めるうえで有効な手段ですが、その効果は正確な設定と継続的な運用に左右されます。導入を広げる前に、現在のインフラを評価し、プロバイダー間の責任分担を明確にしたうえで、すべてのサービスを確認しましょう。
まとめ
DNSSECは電子署名と信頼の連鎖を使ってDNSデータを検証し、偽の応答を利用するリスクを低減します。HTTPSや、アカウント、サーバー、アプリケーションを保護する対策の代わりにはなりませんが、企業のドメイン保護計画における重要な要素の一つとなり得ます。
ドメイン、ウェブサイト、デジタルシステムのインフラを確認してから導入したい企業に向けて、LilyTechは実際のニーズやリソースに合わせたソリューションをご提案します。DNSSEC設定を含むドメイン保護の評価や、オンライン業務をより効果的に守るための計画づくりをご希望の場合は、LilyTechまでお問い合わせください。



