
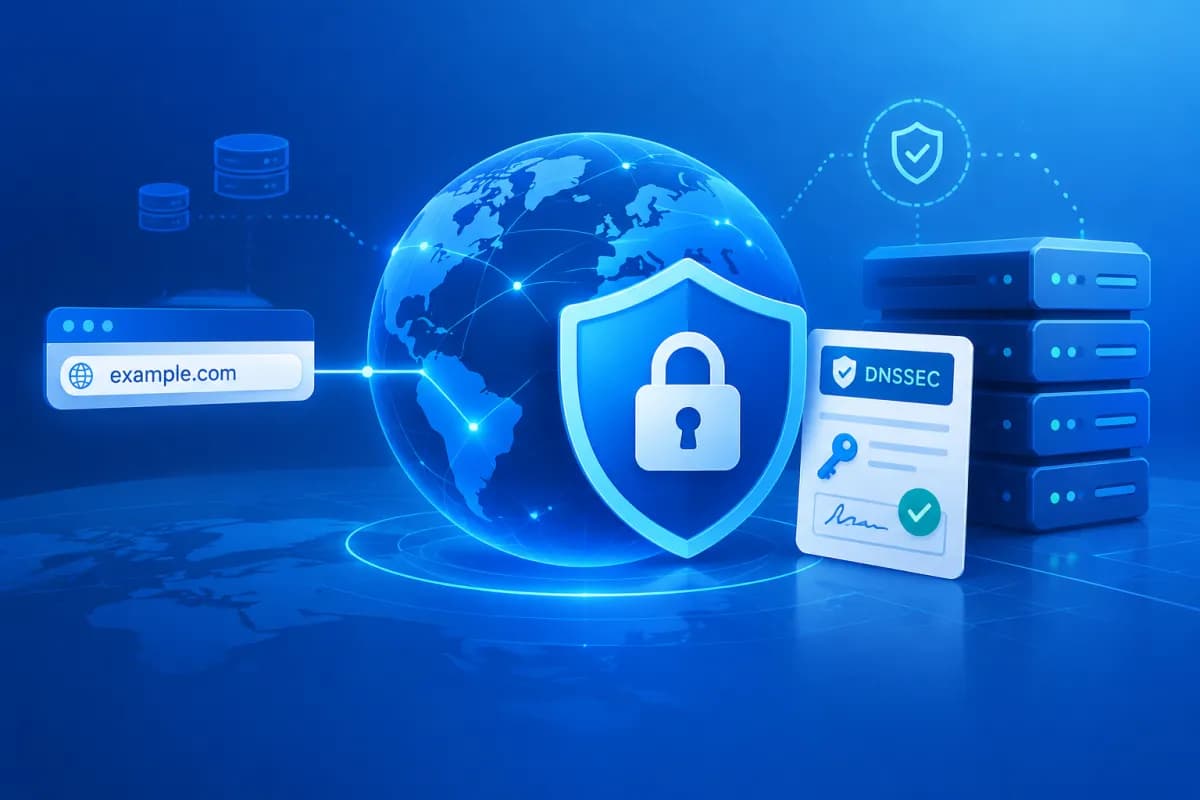
域名是在线业务的重要组成部分:客户通过域名访问网站、发送邮件并了解品牌。如果 DNS 数据遭到伪造,用户可能在不知情的情况下被引导至其他地址。因此,域名安全不仅取决于选择可靠的服务商,也需要考虑如何保护 DNS 系统。DNSSEC域名安全是其中一项值得关注的措施。
DNSSEC 是一种通过数字签名验证 DNS 数据的机制。本文将介绍 DNSSEC 的工作原理、基础配置步骤,以及企业部署前应检查的事项,帮助您避免服务中断。了解 DNSSEC域名安全的实现方式,也有助于企业合理规划域名防护。
什么是 DNSSEC?它如何保护域名?
DNS 的作用是将域名(例如 doanhnghiep.vn)解析为 IP 地址,以便浏览器和其他系统连接到服务器。在常规解析过程中,设备会接收 DNS 服务器返回的响应,但 DNS 本身没有内置机制来验证响应是否确实来自可信来源,或是否在传输途中遭到篡改。
DNSSEC 是 Domain Name System Security Extensions(域名系统安全扩展)的缩写,它为 DNS 数据添加数字签名。支持 DNSSEC 的 DNS 解析器可以检查签名和信任链,再决定是否接受响应。如果数据被篡改或签名无效,解析器可以拒绝该结果,而不是在不知情的情况下使用可疑数据。
DNSSEC 系统中常见的组成部分包括:
- DNSKEY:用于发布检查签名的公钥的记录。
- RRSIG:与 DNS 记录集相关联的数字签名。
- DS:用于将子域的密钥与父区域关联起来的记录,通常在域名注册商处配置。
- NSEC 或 NSEC3:用于证明某个域名或记录在 DNS 区域中不存在。
可以将验证链想象为从 DNS 根区域开始,经过 .vn 或 .com 等顶级域名扩展,最终到达企业域名。只有各环节相互匹配,解析器才能确认数据有效。DNSSEC 不会加密 DNS 查询,也不能替代 HTTPS。它的主要作用是验证解析数据的完整性和来源。
使用 DNSSEC 保护域名的优势与局限
DNSSEC 的直接优势是降低用户因某些 DNS 缓存投毒攻击或解析数据遭篡改而被引导至伪造服务器的可能性。当签名链配置正确,且用户的解析器会检查 DNSSEC 时,无效数据可能会被拒绝。这有助于保护网站、电子邮件及其他与域名相关服务的可信度。
DNSSEC 也能体现企业对数字基础设施安全的重视。不过,不应将其视为全面的安全解决方案。DNSSEC 无法阻止黑客接管管理账户,也不能保护 Web 服务器免受恶意软件攻击、加密网站内容,或阻止用户因手动输入错误地址而访问仿冒网站。
因此,企业应将 DNSSEC 与其他措施结合使用,例如为注册商账户启用多因素身份验证、合理分配管理权限、使用 HTTPS、备份 DNS 配置并监控域名活动。如果管理账户遭到接管,攻击者仍可能更改相关设置,导致服务中断或域名被重定向。
部署 DNSSEC 前需要检查的事项
启用 DNSSEC 前,企业应确认由谁管理 DNS,以及谁有权限更新 DS 记录。这两项职责有时分别由不同服务商承担:一方运营 DNS 服务器,另一方则是域名注册商。明确各自的责任人,有助于避免配置步骤遗漏,并确保出现问题时知道应联系哪一方。
- 确认服务支持情况:确认 DNS 服务商支持 DNS 区域签名,且域名注册商允许管理 DS 记录。
- 检查现有配置:检查 A、AAAA、CNAME、MX、TXT、CAA 记录,以及依赖 DNS 的各项服务。
- 检查中间服务商:如果正在使用 CDN、托管 DNS 或网站防护平台,请确认由哪项服务负责签署数据。
- 制定变更计划:选择影响较小的时间段,通知技术团队,并准备好恢复流程。
- 确认密钥轮换流程:向服务商了解签名续期、密钥更换以及必要时更新 DS 的处理方式。
还要特别留意 TTL(缓存生存时间)和变更传播所需的时间。迁移 DNS 服务商或更换密钥时,父区域中的 DS 必须与子区域中的 DNSKEY 相匹配。如果一方先更新,而另一方仍保留旧数据,部分解析器可能会将域名判定为无效。
DNSSEC 基础配置指南
具体流程会因服务商而异,但通常包括以下步骤。使用托管 DNS 服务时,区域签名和密钥轮换的大部分操作可以自动完成。企业应遵循服务商提供的文档,不要自行猜测或创建、输入参数。
- 确认 DNS 区域运行稳定。检查重要记录、网站、电子邮件及依赖服务。记录当前配置,以便需要时进行比对。
- 在 DNS 服务商处启用 DNSSEC。服务商会对记录进行签名,并提供建立验证关联所需的信息。信息可能包括 DS 值,或算法、摘要类型和密钥数据等字段。
- 在域名注册商处更新 DS。准确输入 DNS 服务商提供的信息。不要自行更改字段,也不要使用旧配置中的 DS。
- 等待系统更新。传播时间取决于 TTL、各解析器的缓存以及不同服务商的策略。在此期间,应持续监控状态,避免反复更改配置。
- 检查验证结果。使用 DNSSEC 检查工具或请求返回验证信息的 DNS 查询,例如使用合适选项运行 dig 命令行工具。检查 DNSKEY、DS 和签名记录,并确认网站和电子邮件仍可正常使用。
如果需要关闭 DNSSEC 以排查故障,请严格按照服务商建议的顺序操作。很多情况下,需要先从父区域移除 DS,并等待旧数据过期,然后再更改配置或停止区域签名。如果在移除 DS 前就先关闭 DNS 签名,验证链可能中断,使用 DNSSEC 验证解析器的用户将无法访问该域名。
运维、故障处理与总结
需要关注的迹象
部署后,企业应定期监控 DNSSEC 状态,尤其是在更换 DNS 服务商、迁移域名、更改域名服务器或更新密钥时。常见问题之一是 DS 记录与当前使用的密钥不匹配。验证型解析器检测到不一致时,查询可能返回 SERVFAIL 错误。使用一个网络的用户可能遇到错误,而另一个网络的用户仍能正常访问,因此如果只用一台设备进行检查,故障可能不易察觉。
应明确警报的接收人,保存配置,并记录域名注册商和 DNS 服务商的支持联系方式。排查时,应通过多个解析器检查验证状态,对照父区域中的 DS 与子区域中的 DNSKEY,并确认最近一次变更的时间。不要凭感觉删除或重新创建记录,因为错误操作可能延长服务中断时间。
上线前检查清单
- DNS 服务商已确认区域已签名,并制定了明确的密钥更换流程。
- DS 已在正确的域名注册商处录入,参数来自当前 DNS 服务商。
- 启用 DNSSEC 后,已检查网站、电子邮件及相关服务记录。
- 企业已指定故障跟进负责人,并建立与各服务商的协作流程。
- 域名管理账户已通过强密码、多因素身份验证和适当的权限管理进行保护。
DNSSEC域名安全是提升 DNS 数据验证能力的有效措施,但实际效果取决于配置是否准确,以及能否持续做好运维。企业应评估现有基础设施,明确各服务商的责任,并在大范围部署前检查所有相关服务。
总结
DNSSEC 通过数字签名和信任链帮助解析器验证 DNS 数据,从而降低使用伪造响应的风险。它不能替代 HTTPS,也不能取代账户、服务器和应用防护措施,但可以成为企业域名安全计划的重要组成部分。
如果企业需要在部署前检查域名基础设施、网站或数字系统,LilyTech 可以根据实际需求和资源提供合适的建议。欢迎联系 LilyTech,获取评估支持并制定更有效的在线业务保护方案。



