
端到端加密通常被视为保护私人消息最有效的方法之一。正确部署这一功能后,内容会在发送方设备上加密,仅能在接收方设备上解密,因此服务提供商很难读取通信内容。端到端加密安全吗?要回答这个问题,还需要了解它的保护范围和局限。
不过,端到端加密并不意味着绝对安全。它可以保护传输中的内容,却无法自动防范所有诈骗、设备丢失、账户被盗或用户自身造成的数据泄露。了解这些局限,有助于个人和企业更安全地使用即时通信工具。
什么是端到端加密?它如何保护数据?
端到端加密,英文为 End-to-End Encryption(E2EE),是一种加密机制:数据在离开发送方设备之前,就会被转换为不可读的形式。只有持有相应密钥的接收方设备才能解密内容。在规范部署的情况下,应用服务商只负责转发加密数据,并不掌握读取消息的密钥。
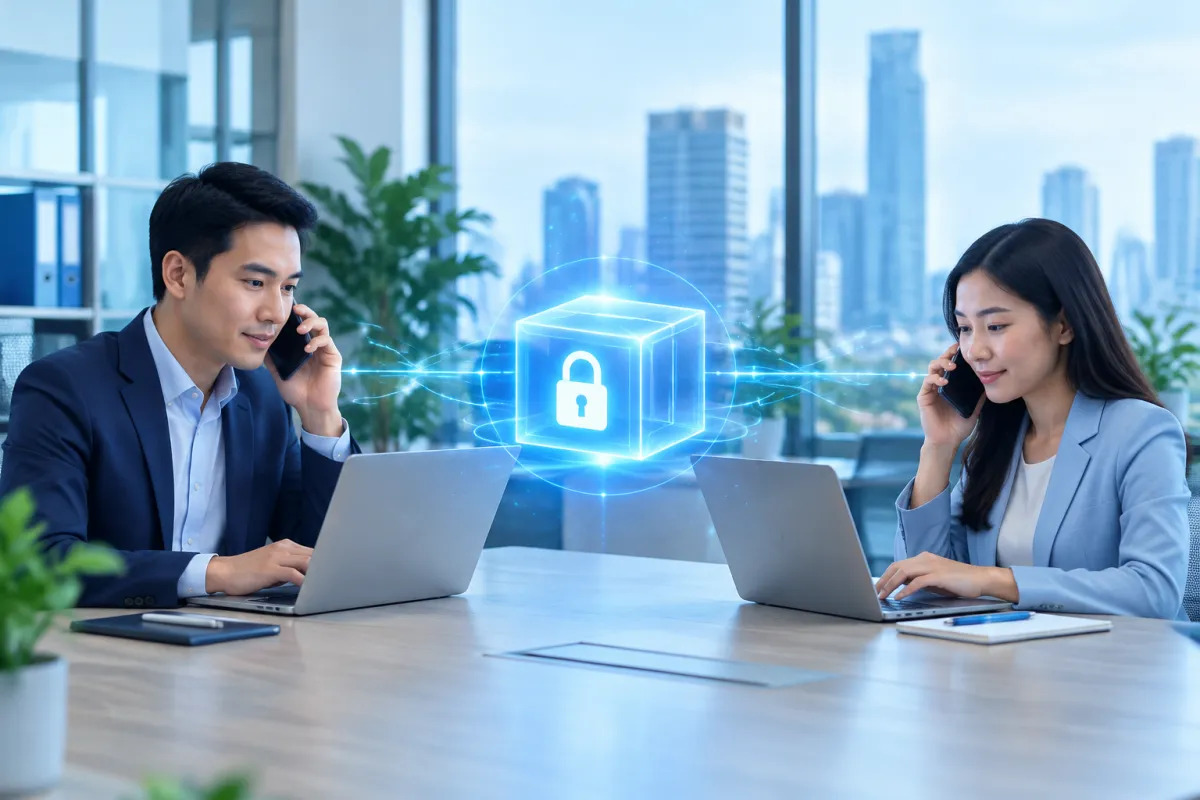
可以把通信内容想象成一封放在上锁盒子里的信。发送方通过加密机制锁上盒子,接收方则持有打开盒子的钥匙。即使第三方截获了网络数据,通常也只能看到经过转换的字符,而非原始消息、图片或附件。
端到端加密可用于消息、语音通话、视频通话以及某些类型的文件。不过,具体保护范围因服务而异。有些应用会加密个人消息,却不加密备份;也有些应用要求用户主动为特定对话开启加密模式。
- 传输加密:保护设备与服务器之间传输的数据,但服务提供商仍可能在服务器端访问内容。
- 端到端加密:内容在发送方设备上加密,只有在密钥管理得当的情况下,才能在接收方设备上解密。
因此,不要只根据宣传资料中的“加密”标签作判断。用户需要核实具体哪些功能受到保护、在哪些设备上受保护,以及适用于哪些场景。
为什么端到端加密并非绝对安全?
E2EE主要用于防止内容在网络传输或存储于中间基础设施时遭到未授权读取。但整段对话是否安全,还取决于设备、账户、备份方式和参与者的行为。只要其中一个环节薄弱,攻击者就可能接触信息,而无需破解加密算法。端到端加密安全吗?只有把这些环节也纳入考量,才能准确评估实际风险。
终端设备遭到入侵
如果手机或电脑感染间谍软件、键盘记录恶意软件或其他有害应用,数据可能在加密前或解密后被读取。此时,传输加密仍在正常工作,但内容已经在设备上泄露。设备丢失、借给他人使用或未设置屏幕锁,同样会带来类似风险。
账户或登录会话被盗
不法分子可能诱骗用户提供密码、验证码或恢复码,控制用户的手机号,或利用已登录的设备查看消息。多重身份验证有助于降低部分风险,但如果用户批准了伪造的登录请求,或把验证码泄露给他人,就无法提供有效保护。
备份和通知可能泄露内容
云服务备份采用的保护机制可能与原始对话不同。如果备份未采用端到端加密,或云账户遭到入侵,存储的内容就可能泄露。此外,锁屏上的消息预览、屏幕截图或已下载的文件,也可能暴露信息,即使对话本身已经加密。
接收方仍可能保存或转发消息
加密无法控制接收方的行为。对方仍然可以截屏、复制内容、转发消息,或用其他设备拍摄屏幕。自动删除消息功能只能限制内容在应用中的显示时间,不能保证副本已从所有位置彻底消失。
使用加密应用时仍然存在的风险
除了对话内容,应用还可能收集某些元数据,例如发送时间、联系频率、所用设备或账户信息。这些数据未必能准确说明用户交流了什么,但结合起来后,可能暴露用户的习惯、人际关系或日程安排。不同服务商收集的数据范围各异,具体情况取决于其隐私政策。
身份冒充也是一项风险。诈骗者可能盗用朋友、同事或合作伙伴的账户,进而发送转账请求、索要数据或诱导用户打开恶意文件。消息即使经过完整加密,也可能是诈骗内容;E2EE能保障通信渠道的私密性,却不能证明发信人值得信任。
用户还应注意验证安全密钥。某些应用会提供代码或通知,以便双方确认正在与正确的设备通信。如果密钥发生异常变化,例如联系人重新安装应用或添加了新设备,应通过独立渠道核实后,再发送敏感信息。
加密可以防止某些第三方读取内容,但不能取代身份验证、设备保护,以及分享信息前的审慎判断。
如何保护账户与对话安全
用户可以将应用的安全功能与安全使用习惯结合起来,大幅降低风险。以下做法既适用于个人账户,也适用于经常交流工作数据的员工。
- 启用多重身份验证:如果服务支持,优先使用身份验证器应用或安全密钥。不要向任何人提供验证码,包括自称客服人员的人。
- 保护设备:使用强密码、生物识别和自动锁屏,并定期更新操作系统。只从官方渠道安装应用,同时卸载不再使用的软件。
- 检查登录会话:查看已连接的设备列表,退出陌生设备或不再使用的设备。非必要时,不要在公用电脑上登录。
- 检查备份设置:了解备份存储在哪里、哪些人可以访问,以及是否提供端到端加密选项。如果尚不清楚保护机制,可考虑关闭敏感内容的备份。
- 隐藏消息预览:关闭锁屏上的消息显示,并限制敏感文件自动保存到照片库或共享文件夹。
- 核实异常请求:收到转账、索要密码或紧急索取数据的请求时,请使用已知号码直接致电发送方核实。不要仅凭熟悉的账户名称和头像就轻信对方。
- 适度分享信息:不要向无权知悉的人发送密码、客户数据或内部文件。对于重要信息,应明确接收方、使用范围,以及工作完成后的删除方式。
企业应制定相关规定,明确允许使用的应用、访问权限、数据保存期限,以及员工离职或设备丢失时的处理方式。培训员工识别诈骗,与选择采用强加密的工具同样重要。
总结:正确使用端到端加密,降低安全风险
端到端加密是一道重要的保护屏障,但并非万能盾牌。它可以减少中间方读取通信内容的可能,却无法自动阻止设备感染恶意软件、账户被盗、备份保护不足,或接收方再次分享信息。实际安全水平取决于技术本身,也取决于用户如何使用和管理它。
请选择隐私政策透明的服务,启用适当的安全设置,保护设备,并通过其他渠道核实敏感请求。如果企业需要制定数字安全流程、部署技术系统或获取符合业务需求的解决方案建议,欢迎联系 LilyTech,由专业团队为您提供咨询。



