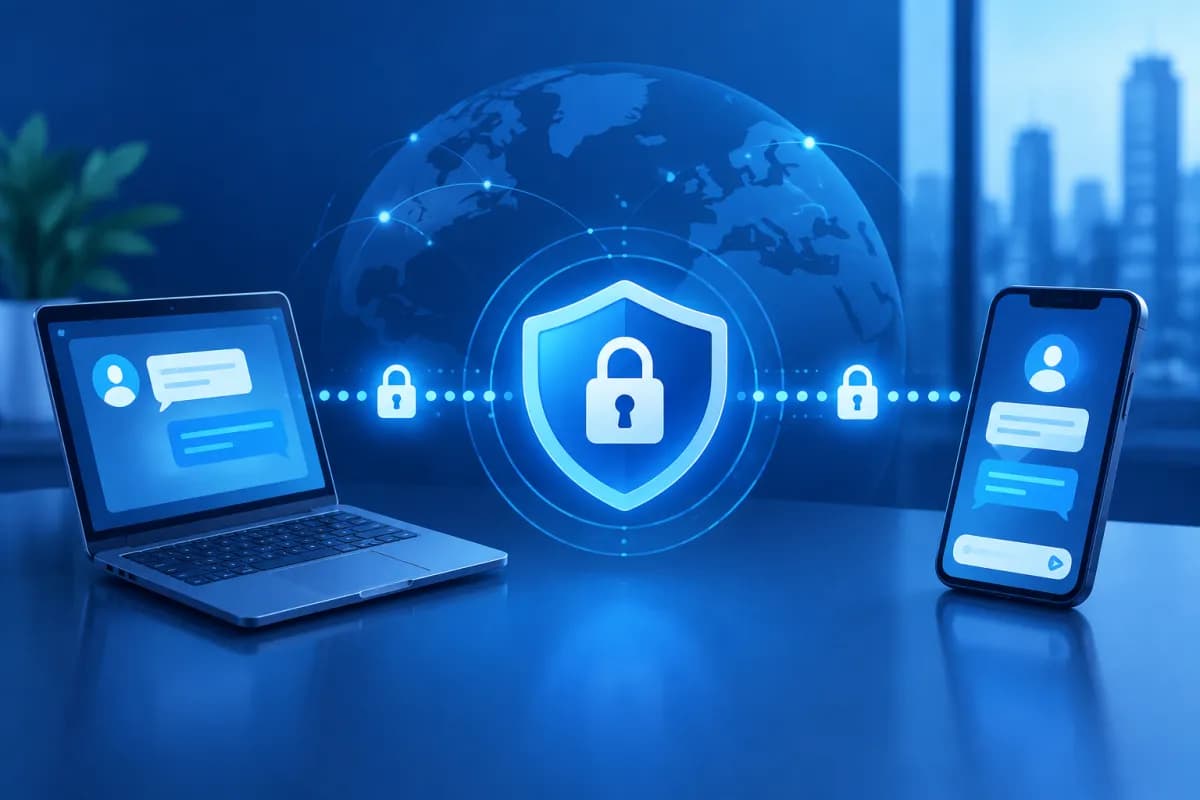
Mã hóa đầu cuối thường được xem là một trong những cách bảo vệ tin nhắn riêng tư hiệu quả nhất. Khi tính năng này được triển khai đúng cách, nội dung được mã hóa trên thiết bị gửi và chỉ giải mã trên thiết bị của người nhận, nhờ đó nhà cung cấp dịch vụ khó có thể đọc được nội dung trao đổi.
Tuy nhiên, mã hóa đầu cuối không đồng nghĩa với an toàn tuyệt đối. Phương thức này bảo vệ nội dung trên đường truyền, nhưng không tự ngăn được mọi hình thức lừa đảo, mất thiết bị, chiếm quyền tài khoản hay rò rỉ dữ liệu từ chính người dùng. Hiểu rõ giới hạn sẽ giúp cá nhân và doanh nghiệp sử dụng công cụ nhắn tin an toàn hơn.
Mã hóa đầu cuối là gì và bảo vệ dữ liệu như thế nào?
Mã hóa đầu cuối, tiếng Anh là End-to-End Encryption (E2EE), là cơ chế mã hóa trong đó dữ liệu được chuyển thành dạng không thể đọc được trước khi rời khỏi thiết bị của người gửi. Chỉ thiết bị của người nhận có khóa phù hợp mới có thể giải mã nội dung. Trong điều kiện triển khai chuẩn, đơn vị cung cấp ứng dụng chỉ chuyển tiếp dữ liệu đã mã hóa mà không nắm khóa để đọc tin nhắn.
Có thể hình dung nội dung như một lá thư đặt trong chiếc hộp khóa. Người gửi khóa hộp bằng cơ chế mã hóa, còn người nhận giữ chìa khóa để mở. Nếu một bên thứ ba chặn được dữ liệu trên mạng, họ thường chỉ nhìn thấy chuỗi ký tự đã bị biến đổi, thay vì tin nhắn, hình ảnh hay tệp đính kèm ban đầu.
Mã hóa đầu cuối có thể áp dụng cho tin nhắn, cuộc gọi thoại, cuộc gọi video và một số loại tệp. Tuy vậy, phạm vi bảo vệ tùy thuộc vào từng dịch vụ. Một ứng dụng có thể mã hóa tin nhắn cá nhân nhưng không mã hóa bản sao lưu, hoặc yêu cầu người dùng chủ động bật chế độ mã hóa cho một số cuộc trò chuyện.
- Mã hóa khi truyền: Bảo vệ dữ liệu trong quá trình di chuyển giữa thiết bị và máy chủ, nhưng nhà cung cấp có thể vẫn có khả năng truy cập nội dung tại máy chủ.
- Mã hóa đầu cuối: Nội dung được mã hóa trên thiết bị gửi và chỉ giải mã trên thiết bị nhận, nếu các khóa được quản lý đúng.
Vì vậy, không nên chỉ dựa vào nhãn “mã hóa” trong tài liệu quảng bá. Người dùng cần kiểm tra chính xác tính năng nào được bảo vệ, trên thiết bị nào và trong những tình huống nào.
Mã hóa đầu cuối không an toàn tuyệt đối vì sao?
E2EE tập trung bảo vệ nội dung khỏi việc bị đọc trái phép khi truyền qua mạng hoặc lưu trên hạ tầng trung gian. Nhưng tính an toàn của cả cuộc trò chuyện còn phụ thuộc vào thiết bị, tài khoản, cách sao lưu và hành vi của người tham gia. Nếu một mắt xích yếu, kẻ xấu vẫn có thể tiếp cận thông tin mà không cần phá được thuật toán mã hóa.
Thiết bị đầu cuối bị xâm nhập
Nếu điện thoại hoặc máy tính có phần mềm gián điệp, mã độc ghi thao tác bàn phím hay ứng dụng độc hại, dữ liệu có thể bị đọc ngay trước khi mã hóa hoặc sau khi giải mã. Khi đó, lớp mã hóa trên đường truyền vẫn hoạt động, nhưng nội dung đã lộ trên thiết bị. Thiết bị bị mất, cho mượn hoặc không khóa màn hình cũng tạo ra nguy cơ tương tự.
Tài khoản hoặc phiên đăng nhập bị chiếm
Kẻ gian có thể lừa người dùng cung cấp mật khẩu, mã xác minh hoặc mã khôi phục; chiếm quyền số điện thoại; hay lợi dụng một thiết bị đã đăng nhập để xem tin nhắn. Xác thực nhiều lớp giúp giảm một phần rủi ro, nhưng không thể bảo vệ nếu người dùng tự phê duyệt yêu cầu đăng nhập giả mạo hoặc tiết lộ mã cho người khác.
Sao lưu và thông báo có thể làm lộ nội dung
Bản sao lưu lên dịch vụ đám mây có thể được bảo vệ theo cơ chế khác với cuộc trò chuyện gốc. Nếu bản sao lưu không được mã hóa đầu cuối hoặc tài khoản đám mây bị xâm nhập, nội dung lưu trữ có thể bị lộ. Ngoài ra, tin nhắn xem trước trên màn hình khóa, ảnh chụp màn hình hay tệp đã tải xuống có thể để lộ thông tin ngay cả khi cuộc trò chuyện được mã hóa.
Người nhận vẫn có thể lưu hoặc chia sẻ tin nhắn
Mã hóa không kiểm soát được hành động của người nhận. Họ vẫn có thể chụp màn hình, sao chép nội dung, chuyển tiếp tin nhắn hoặc chụp ảnh màn hình bằng thiết bị khác. Tính năng tin nhắn tự xóa chỉ hạn chế thời gian hiển thị trong ứng dụng, không đảm bảo bản sao đã biến mất khỏi mọi nơi.
Những rủi ro còn tồn tại khi sử dụng ứng dụng mã hóa
Ngoài nội dung cuộc trò chuyện, ứng dụng có thể thu thập một số dữ liệu siêu dữ liệu như thời điểm gửi, tần suất liên lạc, thiết bị sử dụng hoặc thông tin tài khoản. Các dữ liệu này không nhất thiết cho biết chính xác bạn đã trao đổi điều gì, nhưng khi được kết hợp, chúng có thể tiết lộ thói quen, mối quan hệ hoặc lịch trình của người dùng. Mức độ thu thập khác nhau tùy nhà cung cấp và chính sách riêng tư.
Một rủi ro khác là giả mạo danh tính. Kẻ lừa đảo có thể chiếm tài khoản của bạn bè, đồng nghiệp hoặc đối tác rồi gửi yêu cầu chuyển tiền, cung cấp dữ liệu hay mở tệp độc hại. Tin nhắn có thể được mã hóa hoàn toàn mà vẫn là nội dung lừa đảo; E2EE xác nhận tính riêng tư của kênh truyền chứ không xác nhận người nhắn là người đáng tin.
Người dùng cũng cần lưu ý đến việc xác minh khóa bảo mật. Một số ứng dụng cung cấp mã hoặc thông báo để kiểm tra hai bên đang trao đổi với đúng thiết bị. Nếu khóa thay đổi bất thường, chẳng hạn khi người liên hệ cài lại ứng dụng hoặc thêm thiết bị mới, hãy kiểm tra qua một kênh độc lập trước khi gửi thông tin nhạy cảm.
Mã hóa bảo vệ nội dung khỏi một số bên thứ ba, nhưng không thay thế việc xác minh danh tính, bảo vệ thiết bị và cân nhắc thông tin trước khi chia sẻ.
Cách tự bảo vệ tài khoản và cuộc trò chuyện
Người dùng có thể giảm đáng kể nguy cơ bằng cách kết hợp tính năng bảo mật của ứng dụng với những thói quen sử dụng an toàn. Những bước dưới đây phù hợp cho cả tài khoản cá nhân lẫn nhân sự thường xuyên trao đổi dữ liệu công việc.
- Bật xác thực nhiều lớp: Ưu tiên ứng dụng xác thực hoặc khóa bảo mật nếu dịch vụ hỗ trợ. Không gửi mã xác minh cho bất kỳ ai, kể cả người tự nhận là nhân viên hỗ trợ.
- Bảo vệ thiết bị: Dùng mã khóa mạnh, sinh trắc học, tự động khóa màn hình và cập nhật hệ điều hành thường xuyên. Chỉ cài ứng dụng từ nguồn chính thức, đồng thời gỡ phần mềm không còn sử dụng.
- Kiểm tra phiên đăng nhập: Xem danh sách thiết bị đang kết nối, đăng xuất khỏi thiết bị lạ hoặc không còn sử dụng. Không đăng nhập trên máy công cộng nếu không cần thiết.
- Rà soát cài đặt sao lưu: Tìm hiểu bản sao lưu được lưu ở đâu, ai có thể truy cập và có tùy chọn mã hóa đầu cuối hay không. Cân nhắc tắt sao lưu nội dung nhạy cảm nếu chưa rõ cơ chế bảo vệ.
- Ẩn nội dung xem trước: Tắt hiển thị tin nhắn trên màn hình khóa và hạn chế lưu tự động tệp nhạy cảm vào thư viện ảnh hoặc thư mục dùng chung.
- Xác minh yêu cầu bất thường: Khi nhận đề nghị chuyển tiền, cung cấp mật khẩu hoặc gửi dữ liệu gấp, hãy gọi trực tiếp cho người gửi bằng số đã biết. Không tin chỉ vì tài khoản có tên và ảnh đại diện quen thuộc.
- Chia sẻ đúng mức: Không gửi mật khẩu, dữ liệu khách hàng hoặc tài liệu nội bộ cho người không cần biết. Với thông tin quan trọng, hãy xác định rõ người nhận, phạm vi sử dụng và cách xóa sau khi hoàn tất công việc.
Đối với doanh nghiệp, cần có quy định về ứng dụng được phép sử dụng, phân quyền truy cập, thời hạn lưu trữ và cách xử lý khi nhân sự nghỉ việc hoặc thiết bị thất lạc. Đào tạo nhân viên nhận biết lừa đảo cũng quan trọng không kém việc chọn công cụ có mã hóa mạnh.
Kết luận: Dùng mã hóa đầu cuối đúng cách để giảm rủi ro
Mã hóa đầu cuối là lớp bảo vệ quan trọng, nhưng không phải chiếc khiên toàn năng. Công nghệ này giúp hạn chế khả năng bên trung gian đọc nội dung trao đổi, song không thể tự ngăn thiết bị nhiễm mã độc, tài khoản bị chiếm, bản sao lưu thiếu bảo vệ hay người nhận chia sẻ lại thông tin. Mức độ an toàn thực tế phụ thuộc vào cả công nghệ lẫn cách người dùng vận hành.
Hãy chọn dịch vụ có chính sách bảo mật minh bạch, bật các thiết lập phù hợp, bảo vệ thiết bị và xác minh những yêu cầu nhạy cảm qua kênh khác. Nếu doanh nghiệp cần xây dựng quy trình bảo mật số, triển khai hệ thống công nghệ hoặc tư vấn giải pháp phù hợp với hoạt động kinh doanh, hãy liên hệ LilyTech để được đội ngũ chuyên môn tư vấn.


