
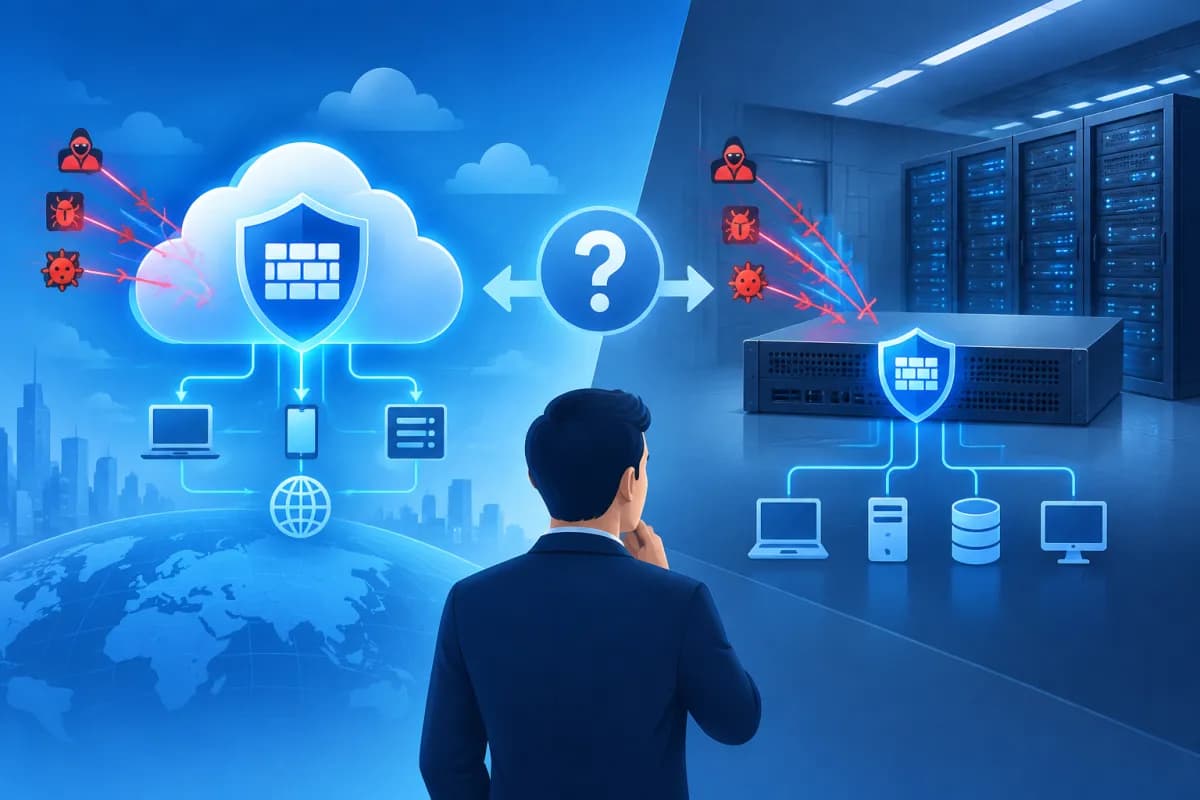
WAF(Web Application Firewall,Web应用防火墙)是一种用于监控和过滤网站或应用流量的安全防护工具。它可以检测并阻止多种威胁,例如SQL注入、跨站脚本攻击(XSS)、恶意机器人以及部分应用漏洞利用攻击。
常见的两种部署模式是云端WAF与本地部署WAF。两者在部署方式、成本结构和运维要求上各不相同。因此,选择合适的方案时,不能只看安全防护水平,还应考虑企业规模、现有基础设施、团队能力和合规要求。
什么是云端WAF与本地部署WAF?
云端WAF
云端WAF是一种基于云平台提供的Web应用防护服务。访问流量通常会先经过服务提供商的系统,再到达企业服务器。WAF会分析请求、应用安全规则,并根据配置决定放行或拦截访问。
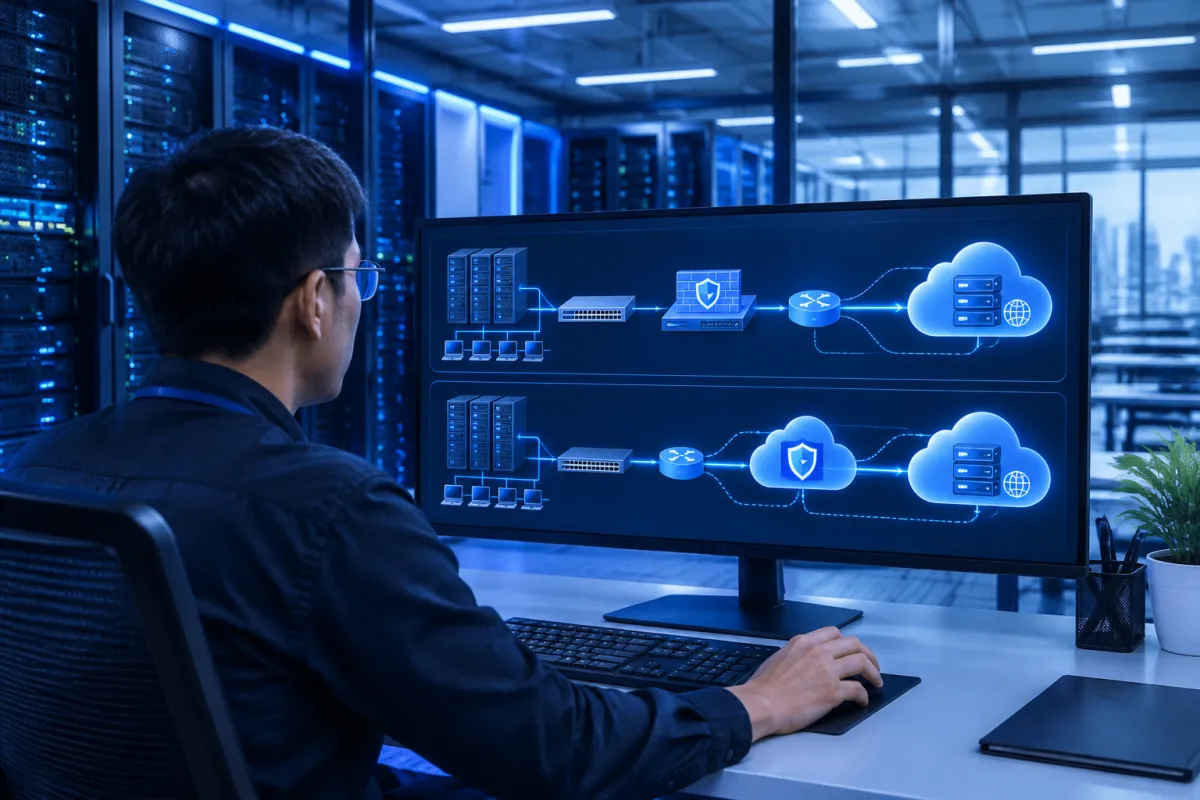
企业通常通过在线控制台或API管理这项服务。服务提供商负责平台运维、基础设施维护,并更新许多防护规则。视服务内容而定,云端WAF可以独立提供,也可以与CDN、DDoS防护及其他安全工具集成。
本地部署WAF
本地部署WAF安装并运行在企业控制的数据中心或基础设施环境中。它可以运行在专用设备、虚拟服务器或本地部署的软件上。企业需要自行管理配置、更新,并将WAF接入应用系统。
这种模式能让企业更深入地控制基础设施和数据,但也要求技术团队具备相应能力。企业需要主动监控告警、处理故障、评估性能并制定升级计划。
比较两种模式的优缺点
没有哪一种WAF模式适用于所有情况。两者的差异主要体现在控制程度、部署速度,以及企业需要自行承担的工作量。
- 部署:云端WAF通常可以快速启用,无须购买和安装本地设备。本地部署WAF则需要完成架构设计、安装和测试,才能投入运行。
- 扩展能力:流量增加或企业扩展服务时,云端WAF通常更便于扩展,但具体能力取决于套餐限制和服务提供商的承载能力。使用本地部署模式时,企业需要预留资源,并在需求增加时扩充基础设施。
- 控制能力:本地部署WAF允许企业直接控制配置、部署位置和数据流。云端WAF虽然减轻了基础设施管理负担,但部分运维工作依赖服务提供商。
- 运维:使用云端WAF时,服务提供商负责管理平台;企业仍需关注安全策略和告警。使用本地部署WAF时,内部团队需要承担更多工作,包括更新和故障处理。
- 对连接的依赖:云端WAF通常需要调整路由或DNS设置,使流量经过服务。本地部署WAF可能更适合需要控制内部访问流量的环境,但网络配置同样需要谨慎设计。
云端WAF并不意味着安全防护完全自动化。如果规则设置过于宽松,部分危险请求可能漏网;如果配置过于严格,合法用户也可能被拦截。同样,只有定期更新和监控,本地部署WAF才能发挥作用。
WAF成本:不只是许可证费用
比较云端WAF与本地部署WAF的成本时,企业应评估总拥有成本(TCO),而不是只看服务费或设备初始价格。实际成本还包括部署、人员、维护以及对业务运营的影响。
云端WAF的成本
云端WAF通常采用订阅模式,或根据流量、请求数量、功能和支持级别等因素收费。企业无须一开始就投资专用设备,因此对于部署预算有限,或希望快速启用防护方案的企业而言,这种模式可能更合适。
不过,流量增加或企业添加高级功能时,定期费用也可能上涨。企业应了解流量突增时的计费方式、服务使用条件和技术支持费用,以避免产生计划外支出。
本地部署WAF的成本
本地部署WAF可能产生设备或许可证、集成设计和测试等前期投入。此外,企业还需要考虑运维人员、维护、更新、设备更换,以及流量增加时扩展能力所需的成本。
对于已有基础设施和专业团队的组织,在某些情况下,长期成本可能更容易预测。但如果还需要建设内部能力,总成本可能会高于初始报价所显示的金额。
比较WAF时,请以预期使用周期内的总拥有成本为依据,同时考虑安全事件、服务中断的成本,以及团队投入日常运维的时间。
运维能力与安全要求
WAF的效果在很大程度上取决于部署和运维方式。做出选择前,企业应明确由谁负责管理策略、处理告警,以及在发生故障时如何协同。如果这些职责不明确,无论选择云端WAF还是本地部署WAF,都可能无法有效发挥作用。
对于希望减少基础设施管理工作,或尚未配备专职安全团队的企业,云端WAF可能更合适。这类服务有助于快速部署常见的防护层,但企业仍需检查日志、根据应用行为调整规则,并确认服务提供商如何处理数据。
如果企业需要直接管理部署环境、要求深度集成,或已具备相应运维团队,本地部署WAF可能更合适。相应地,负责团队必须跟进版本、更新特征库和规则、检查容量,并演练安全事件响应流程。
无论采用哪种模式,企业都应评估日志记录和导出能力、数据保留时间、故障支持流程、服务可用性,以及WAF发生故障时的处理方式。还应检查连接或设备中断时的运行模式,确保网站安全性与可用性之间取得平衡。
如何为企业选择合适的WAF
要决定选择云端WAF还是本地部署WAF,企业可以根据以下标准进行评估:
- 明确防护需求:列出需要保护的网站、应用和API,梳理所处理的数据类型、相关风险和合规要求。不同应用可能需要采用不同的WAF策略。
- 评估基础设施:了解现有系统部署在本地、云端还是混合环境中,并检查流量路由能力、延迟要求和冗余方案。
- 盘点资源:评估团队在配置、监控和事件响应方面的经验。如果缺少专业人员,应将支持服务或合适的托管模式纳入考虑。
- 制定TCO预算:在相同的时间范围内,比较定期服务费与设备、许可证、人员、维护和扩展成本。
- 先试用再全面部署:在监控模式下运行WAF,或先在具有代表性的应用上进行测试。评估其检测能力、误拦截率、延迟和运维便利性。
- 审核服务协议:明确支持范围、可用性承诺、故障通知机制、数据访问权限,以及更换服务提供商时的迁移能力。
如果企业需要快速部署、希望减少本地基础设施投资,并且根据自身政策可以使用外部服务,云端WAF通常值得考虑。如果组织需要深度控制、具备内部技术能力,并希望自主运维平台,本地部署WAF通常更合适。部分企业也可以采用混合模式,以满足不同应用的需求。
结论
云端WAF和本地部署WAF都能为网站提供保护,但在控制权限、成本和运维工作量方面有所不同。企业应根据安全需求、基础设施架构、团队能力和总拥有成本做出选择,并在部署后持续测试、监控和调整策略。
如果企业正在评估网站防护方案,或需要在部署WAF前检查基础设施,欢迎联系LilyTech。我们将根据您的业务目标、预算和运维能力,协助制定合适的方案。



