
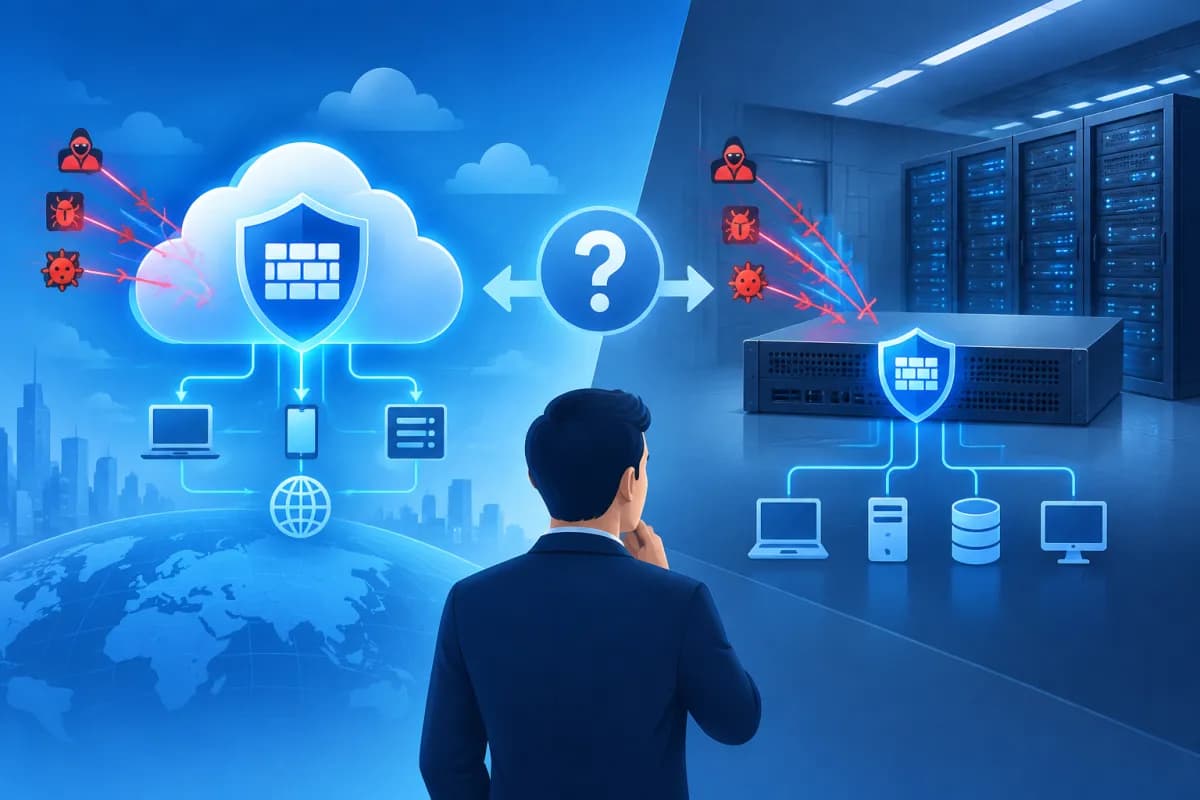
WAF(Web Application Firewall)は、Webアプリケーションファイアウォールです。Webサイトやアプリケーションへの通信を監視・フィルタリングし、SQLインジェクションやクロスサイトスクリプティング(XSS)、悪意あるボット、アプリケーションの脆弱性を狙った一部の攻撃などを検知・防御します。
代表的な導入モデルは、クラウド型WAFとオンプレミス型WAFです。それぞれ導入方法やコスト構造、運用要件が異なります。そのため、最適なモデルを選ぶ際はセキュリティレベルだけでなく、企業規模、既存インフラ、チームのスキル、コンプライアンス要件も考慮する必要があります。WAFクラウドとオンプレミスの比較を行い、自社に合った選択肢を見極めましょう。
クラウド型WAFとオンプレミス型WAFとは
クラウド型WAF
クラウド型WAFは、クラウドプラットフォーム上で提供されるWebアプリケーション保護サービスです。多くの場合、通信は企業のサーバーに到達する前にサービス提供事業者のシステムを経由します。WAFはリクエストを分析し、セキュリティルールを適用したうえで、設定に基づいて通信を許可または遮断します。
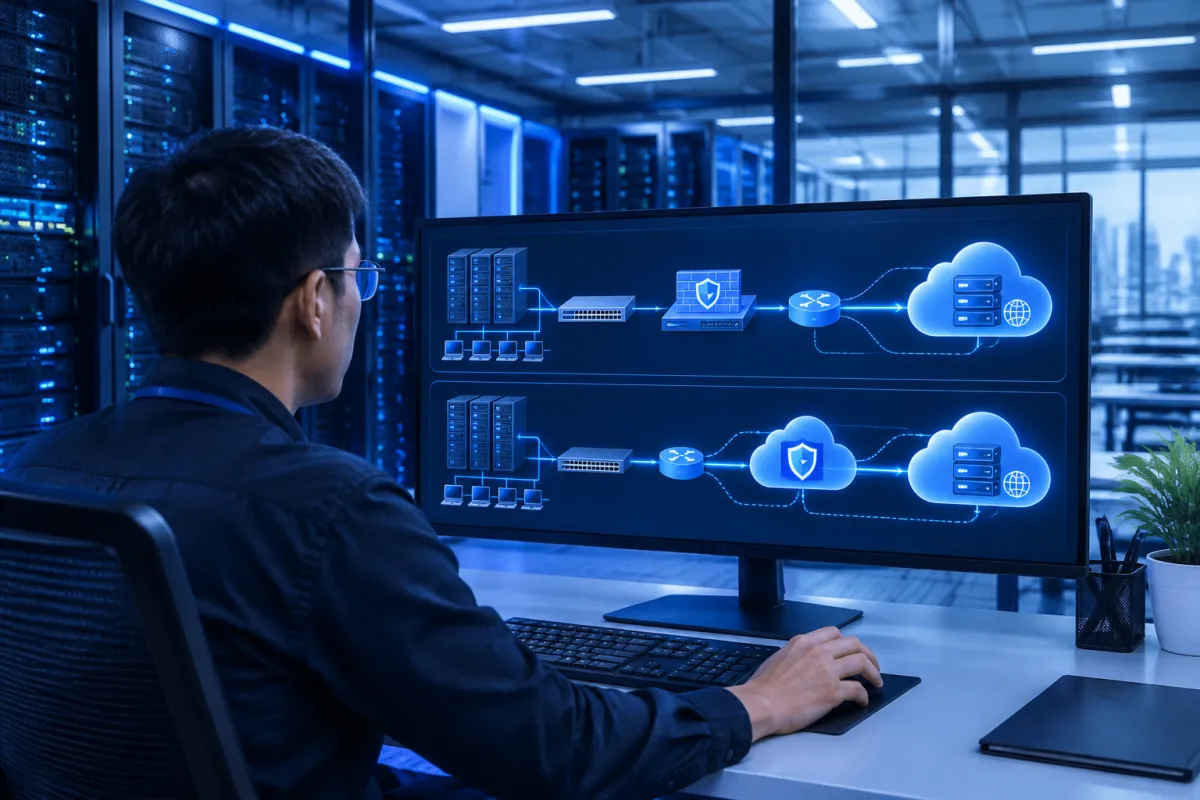
企業は通常、オンラインの管理画面やAPIを通じてサービスを管理します。サービス提供事業者がプラットフォームの運用やインフラの維持、多くの保護ルールの更新を担います。サービスによっては、クラウド型WAFを単独で利用するほか、CDNやDDoS対策、その他のセキュリティツールと統合して利用できます。
オンプレミス型WAF
オンプレミス型WAFは、企業が管理するデータセンターやインフラ環境に導入し、運用するソリューションです。専用機器や仮想サーバー上で稼働させるほか、オンプレミス環境にソフトウェアを導入する方法もあります。企業は自ら設定や更新を管理し、WAFとアプリケーションシステムを接続します。
このモデルはインフラやデータをより細かく制御できますが、十分な技術力を持つチームが必要です。企業はアラートの監視、インシデント対応、性能評価、アップグレード計画を主体的に行わなければなりません。
2つのモデルのメリット・デメリットを比較
あらゆる状況において最適なWAFモデルというものはありません。違いは、制御性や導入スピード、企業が自ら担う必要のある作業の範囲にあります。WAFクラウドとオンプレミスの比較では、これらのポイントを整理することが重要です。
- 導入:クラウド型WAFは、通常、機器の購入や現地への設置が不要で、短期間で利用を開始できます。オンプレミス型WAFは、運用開始前にアーキテクチャの設計、インストール、テストが必要です。
- 拡張性:クラウド型WAFは、プランの上限やサービス提供事業者の処理能力によりますが、通信量の増加やサービス拡大に対応しやすい傾向があります。オンプレミス型では、需要の増加を見越してリソースを計画し、必要に応じてインフラを増強しなければなりません。
- 制御性:オンプレミス型WAFでは、設定や導入場所、データの流れを直接管理できます。クラウド型WAFはインフラ管理の負担を軽減できますが、運用の一部はサービス提供事業者に依存します。
- 運用:クラウド型WAFではサービス提供事業者がプラットフォームを管理しますが、企業側でもポリシーやアラートの確認が必要です。オンプレミス型では、更新からインシデント対応まで、社内チームがより多くの責任を担います。
- 接続への依存:クラウド型WAFでは、サービス経由で通信を流すために、ルーティングやDNSの変更が必要となることが一般的です。オンプレミス型は内部の通信経路を制御したい環境に適する場合がありますが、ネットワーク設定も慎重に設計する必要があります。
クラウド型WAFを導入すれば、セキュリティ対策がすべて自動化されるわけではありません。ルールが緩すぎると危険なリクエストを通してしまう可能性があり、厳しすぎると正規のユーザーまで遮断するおそれがあります。同様に、オンプレミス型WAFも、定期的な更新と監視を行って初めて効果を発揮します。
WAFのコスト:ライセンス料だけではない
クラウド型WAFとオンプレミス型WAFのコストを比較する際は、サービス料金や機器の初期費用だけでなく、総所有コスト(TCO)を評価しましょう。実際のコストには、導入、人件費、保守に加え、事業活動への影響も含まれます。
クラウド型WAFのコスト
クラウド型WAFは、サブスクリプション型、または通信量やリクエスト数、機能、サポートレベルなどに応じた従量課金制が一般的です。最初から専用機器に投資する必要がないため、導入予算が限られている企業や、短期間でソリューションを稼働させたい企業に適しています。
一方、通信量の増加や高度な機能の追加に伴い、継続的な費用が増える可能性があります。想定外の費用を避けるため、通信量が急増した場合の料金体系、サービス利用条件、技術サポートの費用を確認しましょう。
オンプレミス型WAFのコスト
オンプレミス型WAFでは、機器やライセンス、システム連携の設計、テストなどに初期費用がかかる場合があります。また、運用担当者の人件費、保守、更新、機器の交換、通信量増加に伴う処理能力の拡張にかかる費用も考慮が必要です。
既存インフラと専門知識を持つチームがある組織では、場合によって長期コストを予測しやすくなります。しかし、社内の運用体制を新たに整備する必要がある場合、総コストは初期見積もりに示された金額を上回る可能性があります。
想定する利用期間における総所有コストを基準にWAFを比較し、セキュリティインシデントやサービス停止による損失、運用に費やすチームの時間も考慮しましょう。
運用性とセキュリティ要件
WAFの効果は、導入方法と運用方法に大きく左右されます。選定前に、ポリシー管理やアラート対応、インシデント発生時の連携を誰が担うのかを明確にしましょう。これらの役割が曖昧なままでは、クラウド型、オンプレミス型のどちらも十分な効果を発揮できないおそれがあります。
クラウド型WAFは、インフラ管理の負担を抑えたい企業や、専任のセキュリティチームがない企業に適しています。一般的な保護機能を迅速に導入できますが、ログの確認や、アプリケーションの挙動に合わせたルールの調整、サービス提供事業者によるデータの取り扱い方法の確認は、企業側でも必要です。
オンプレミス型WAFは、導入環境を直接管理したい企業や、深いシステム連携が必要な企業、運用に必要なスキルを持つチームがある企業に適しています。その一方で、担当部門はバージョンやシグネチャ、ルールの更新、容量の確認に加え、インシデント対応手順の訓練も行わなければなりません。
どちらのモデルでも、ログの記録・エクスポート機能やデータの保存期間、インシデント時のサポート手順、サービスの可用性、WAFに障害が発生した場合の対応を評価する必要があります。また、接続や機器に障害が起きた際の動作も確認し、Webサイトのセキュリティと可用性のバランスを確保しましょう。
企業に適したWAFの選び方
クラウド型WAFとオンプレミス型WAFのどちらを選ぶか判断する際は、次の項目を基準に評価できます。
- 保護要件を明確にする:保護対象となるWebサイト、アプリケーション、API、取り扱うデータの種類、想定される脅威、関連するコンプライアンス要件を整理します。アプリケーションごとに異なるWAFポリシーが必要となる場合があります。
- インフラを評価する:システムがオンプレミス、クラウド、または複数環境の組み合わせのどこに配置されているかを確認します。通信のルーティング、遅延要件、冗長化の方法も検討しましょう。
- リソースを確認する:チームの設定、監視、インシデント対応の経験を評価します。専門人材が不足している場合は、サポートサービスや適切な運用モデルも検討する必要があります。
- TCOを算出する:同じ期間を対象に、継続的なサービス料金と、機器、ライセンス、人件費、保守、拡張にかかるコストを比較します。
- 本格導入の前にテストする:代表的なアプリケーションを対象に、監視モードでWAFを稼働させるか、テストを実施します。検知能力、誤遮断率、遅延、運用のしやすさを評価しましょう。
- サービス契約を確認する:サポート範囲、可用性の保証、インシデントの通知方法、データへのアクセス権、サービス提供事業者を変更する際の移行可否を明確にします。
迅速な導入を優先し、オンプレミスのインフラ投資を抑えたい場合や、社内ポリシーに基づいて外部サービスを利用できる場合は、クラウド型WAFが有力な選択肢となります。高度な制御が必要で、社内に技術力があり、プラットフォームの運用を自社で担いたい組織には、オンプレミス型WAFが適しています。アプリケーションごとに異なる要件に対応するため、ハイブリッドモデルを導入する企業もあります。
まとめ
クラウド型WAFとオンプレミス型WAFは、どちらもWebサイトの保護に役立ちますが、制御性、コスト、運用負荷が異なります。セキュリティ要件やインフラ構成、チームのスキル、総所有コストを踏まえて選択し、導入後も定期的にテストや監視を行い、ポリシーを調整しましょう。
Webサイトの保護ソリューションを検討している場合や、WAF導入前にインフラを評価したい場合は、LilyTechまでご相談ください。目標や予算、運用体制に合った方法をご提案します。



