 Nguyễn Chính Ngọc Liên
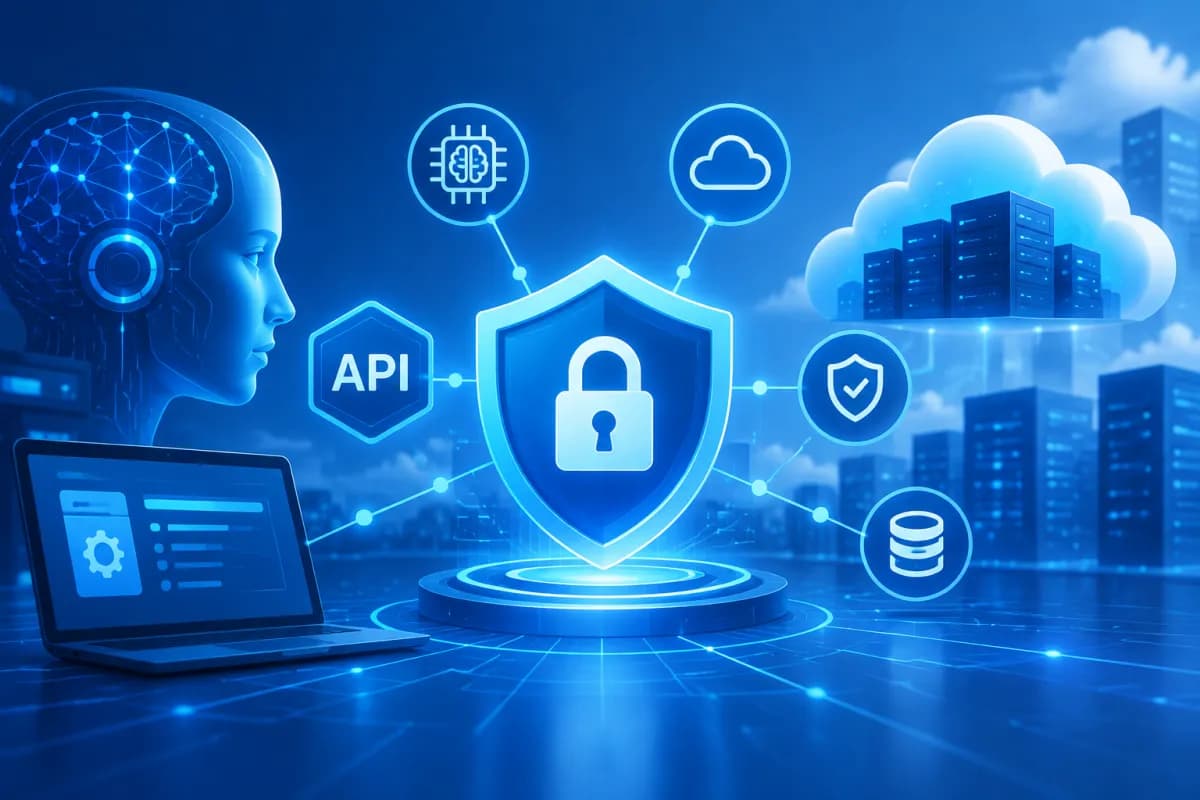
API là lớp kết nối quan trọng giữa website, ứng dụng di động, nền tảng nội bộ và các dịch vụ bên thứ ba. Khi doanh nghiệp chuyển dịch lên điện toán đám mây, mở rộng hệ sinh thái số và ứng dụng trí tuệ nhân tạo (AI), số lượng API cùng mức độ phụ thuộc vào chúng tăng nhanh. Điều này tạo thêm cơ hội đổi mới, nhưng cũng mở rộng bề mặt tấn công và khiến việc kiểm soát dữ liệu trở nên phức tạp hơn.
Vì vậy, xu hướng bảo mật API không còn dừng ở việc đặt tường lửa hay kiểm tra lỗi trước khi phát hành. Doanh nghiệp cần bảo vệ API xuyên suốt vòng đời, từ thiết kế, phát triển đến vận hành, đồng thời kết hợp tự động hóa, giám sát liên tục và quản trị tập trung. Bài viết dưới đây phân tích tác động của AI và môi trường đám mây, cùng những biện pháp thực tiễn giúp tổ chức xây dựng chiến lược bảo mật phù hợp.
Vì sao bảo mật API trở thành ưu tiên trong kỷ nguyên số?
API cho phép các hệ thống trao đổi dữ liệu và chức năng theo cách có cấu trúc. Một ứng dụng đặt lịch có thể gọi API để xác thực người dùng, kiểm tra lịch trống, thanh toán và gửi thông báo. Mỗi kết nối như vậy đều có thể trở thành điểm truy cập vào dữ liệu hoặc nghiệp vụ quan trọng nếu được thiết kế, cấu hình không an toàn.
Rủi ro tăng lên khi doanh nghiệp triển khai nhiều nền tảng cùng lúc: API nội bộ, API dành cho đối tác, API công khai và các giao diện kết nối dịch vụ đám mây. Những API cũ có thể bị bỏ quên sau khi thay phiên bản; API thử nghiệm có thể vô tình lộ ra Internet; hoặc quyền truy cập được cấp rộng hơn mức cần thiết. Đây là các vấn đề khó phát hiện nếu chỉ dựa vào danh sách tài liệu do đội phát triển cập nhật thủ công.
Khác với một trang web thông thường, API thường trao đổi dữ liệu có cấu trúc và được máy móc xử lý trực tiếp. Kẻ tấn công có thể tự động gửi số lượng lớn yêu cầu, thử thay đổi mã định danh để truy cập dữ liệu của người khác hoặc lạm dụng chức năng hợp lệ theo cách ngoài dự kiến. Một API được xác thực vẫn có thể bị khai thác nếu phân quyền, giới hạn tốc độ hay kiểm tra đầu vào không đầy đủ.
Đối với doanh nghiệp, hậu quả không chỉ là gián đoạn dịch vụ. Sự cố API có thể dẫn đến lộ thông tin khách hàng, gian lận giao dịch, phát sinh chi phí hạ tầng, vi phạm nghĩa vụ tuân thủ và ảnh hưởng uy tín thương hiệu. Bảo mật API vì thế cần được xem là một phần của quản trị rủi ro và chiến lược kinh doanh số, không phải công việc riêng của một nhóm kỹ thuật.
AI và điện toán đám mây đang thay đổi bức tranh rủi ro
AI thúc đẩy kết nối và tạo ra dạng rủi ro mới
AI tạo sinh và các mô hình học máy thường phụ thuộc vào API để nhận dữ liệu, gọi dịch vụ suy luận, truy xuất thông tin hoặc kết nối với công cụ bên ngoài. Một hệ thống AI phục vụ khách hàng có thể tương tác với nhiều API ở phía sau. Nếu một thành phần bị xâm nhập hoặc cấu hình sai, phạm vi ảnh hưởng có thể lan sang các hệ thống liên quan.
AI cũng làm tăng tốc độ tự động hóa ở cả hai phía. Đội bảo mật có thể dùng AI để phân loại cảnh báo, nhận diện hành vi bất thường và hỗ trợ rà soát mã nguồn. Ngược lại, kẻ tấn công có thể tận dụng công cụ tự động để khảo sát dịch vụ, thử nhiều biến thể yêu cầu và tìm điểm yếu nhanh hơn. Do đó, AI không thay thế các nguyên tắc bảo mật nền tảng; nó khiến việc áp dụng các nguyên tắc ấy nhất quán và kịp thời trở nên quan trọng hơn.
Doanh nghiệp còn cần kiểm soát dữ liệu gửi đến dịch vụ AI qua API. Thông tin nhạy cảm có thể bị truyền đi ngoài dự kiến nếu ứng dụng không lọc dữ liệu, không giới hạn mục đích sử dụng hoặc không kiểm soát quyền truy cập. Khi tích hợp mô hình của bên thứ ba, cần xem xét rõ dữ liệu nào được gửi, được lưu trữ ra sao và ai có quyền truy cập.
Đám mây làm môi trường linh hoạt nhưng phân tán
Điện toán đám mây giúp triển khai và mở rộng dịch vụ nhanh, song cũng khiến API có thể tồn tại ở nhiều tài khoản, vùng triển khai, cụm container và nền tảng. Kiến trúc microservices tạo ra nhiều kết nối giữa các thành phần; hệ thống lai giữa đám mây và trung tâm dữ liệu tại chỗ càng khiến việc nhìn thấy toàn bộ lưu lượng trở nên khó khăn.
Cấu hình sai là một nguyên nhân phổ biến dẫn đến phơi lộ API: cổng dịch vụ mở công khai, khóa truy cập lưu trong mã nguồn, quyền của tài khoản dịch vụ quá rộng hoặc môi trường kiểm thử không được bảo vệ như môi trường thật. Mặt khác, API có thể được tạo và cập nhật liên tục theo quy trình phát triển tự động. Nếu hoạt động phát hiện tài sản và kiểm soát bảo mật không theo kịp, doanh nghiệp sẽ xuất hiện các điểm mù.
Những xu hướng bảo mật API doanh nghiệp cần quan tâm
Quản lý đầy đủ danh mục API
Muốn bảo vệ tốt, trước tiên doanh nghiệp cần biết mình đang có những API nào, chúng thuộc hệ thống nào, ai phụ trách và đang xử lý loại dữ liệu gì. Xu hướng là xây dựng danh mục API tập trung, tự động phát hiện API từ lưu lượng mạng, cổng API, kho mã nguồn và môi trường đám mây. Danh mục cần phân biệt API đang hoạt động, API lỗi thời, phiên bản cũ và API không có chủ sở hữu rõ ràng.
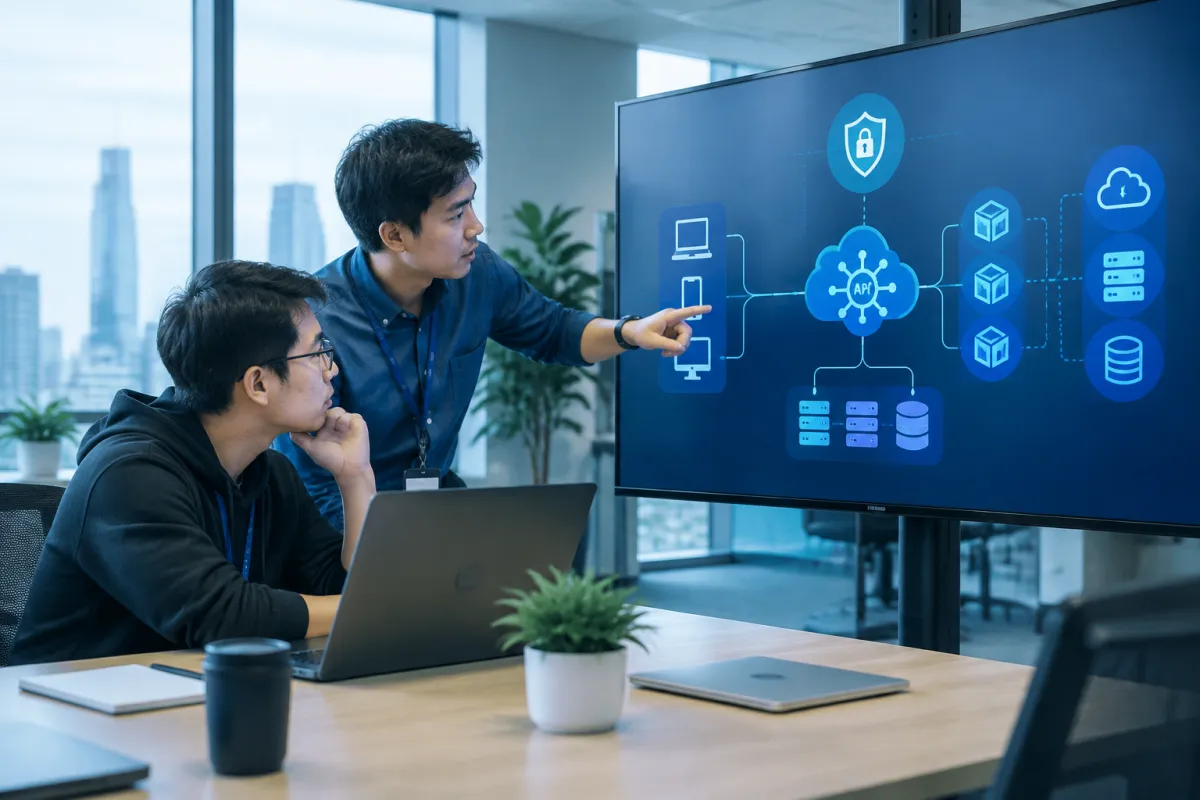
Việc khám phá liên tục quan trọng hơn một lần kiểm kê duy nhất. API mới có thể được đưa vào sử dụng chỉ trong một lần triển khai, còn API cũ đôi khi tiếp tục nhận lưu lượng dù đã được thay thế. Khi có thông tin tài sản đáng tin cậy, đội kỹ thuật mới ưu tiên đánh giá rủi ro và lập kế hoạch loại bỏ những giao diện không còn cần thiết.
Áp dụng bảo mật ngay từ khâu thiết kế
Phương pháp shift-left đưa kiểm soát bảo mật vào sớm trong quy trình phát triển. Trước khi viết mã, nhóm sản phẩm và kỹ thuật cần xác định dữ liệu nào được trao đổi, ai là bên gọi, quyền tối thiểu cần cấp và cách xử lý các tình huống lỗi. Đặc tả API nên được rà soát để phát hiện trường dữ liệu nhạy cảm, chức năng có thể bị lạm dụng hoặc quyền truy cập chưa rõ ràng.
Trong quá trình xây dựng, có thể tự động kiểm tra mã nguồn, thư viện phụ thuộc, cấu hình hạ tầng và đặc tả API. Các bài kiểm thử nên bao gồm xác thực, phân quyền theo đối tượng, kiểm tra dữ liệu đầu vào, giới hạn tốc độ và xử lý lỗi. Việc đưa kiểm tra vào quy trình tích hợp và triển khai liên tục giúp phát hiện vấn đề sớm, giảm chi phí sửa chữa sau khi dịch vụ đã vận hành.
Chuyển từ bảo vệ tại biên sang kiểm soát nhiều lớp
Cổng API và tường lửa ứng dụng web vẫn có vai trò quan trọng, nhưng không thể thay thế kiểm soát ở từng dịch vụ. Doanh nghiệp cần kết hợp xác thực mạnh, phân quyền chi tiết, mã hóa khi truyền dữ liệu, quản lý bí mật và kiểm tra đầu vào. Mỗi dịch vụ chỉ nên được cấp quyền cần thiết để thực hiện nhiệm vụ, thay vì sử dụng thông tin xác thực có phạm vi truy cập rộng.
Trong kiến trúc phân tán, mô hình không tin cậy mặc định nhấn mạnh việc xác minh từng yêu cầu dựa trên danh tính, ngữ cảnh và chính sách. Điều này đặc biệt hữu ích khi ứng dụng có thành phần chạy trên nhiều môi trường. Các thông tin xác thực cần được luân chuyển định kỳ, lưu trong hệ thống quản lý bí mật thay vì đặt trực tiếp trong mã nguồn hoặc tệp cấu hình không được bảo vệ.
Giám sát API bằng dữ liệu, tự động hóa và AI
Bảo mật không kết thúc khi API được đưa vào hoạt động. Doanh nghiệp cần theo dõi lưu lượng để nhận biết hành vi khác thường, chẳng hạn một tài khoản đột ngột gửi lượng yêu cầu lớn, truy cập nhiều bản ghi không liên quan hoặc gọi những chức năng hiếm khi được sử dụng. Nhật ký cần đủ chi tiết để điều tra nhưng phải được thiết kế phù hợp nhằm tránh ghi lại mật khẩu, mã truy cập hay dữ liệu nhạy cảm không cần thiết.
Các công cụ phân tích hành vi có thể xây dựng đường cơ sở về lưu lượng bình thường, sau đó cảnh báo khi xuất hiện thay đổi đáng kể. AI hỗ trợ ưu tiên cảnh báo theo mức độ rủi ro, nhóm các sự kiện liên quan và rút ngắn thời gian phân tích. Tuy nhiên, kết quả tự động cần được kiểm chứng; cảnh báo sai quá nhiều có thể khiến đội vận hành bỏ qua tín hiệu quan trọng.
Để giám sát hiệu quả, nên kết nối dữ liệu API với hệ thống quản lý sự kiện bảo mật, hệ thống quản lý danh tính và công cụ quan sát hạ tầng. Khi phát hiện dấu hiệu tấn công, đội ngũ cần có quy trình phản ứng rõ ràng: xác định phạm vi ảnh hưởng, thu hồi thông tin xác thực, giới hạn lưu lượng, cô lập dịch vụ khi cần và thông báo cho các bên liên quan theo quy định.
Một số chỉ số có thể giúp doanh nghiệp đánh giá tiến độ gồm thời gian phát hiện API mới, tỷ lệ API có chủ sở hữu, số lượng API lỗi thời, thời gian xử lý lỗ hổng và tỷ lệ dịch vụ áp dụng xác thực, phân quyền theo chính sách. Các chỉ số nên gắn với mục tiêu vận hành cụ thể, thay vì chỉ đếm số cảnh báo hoặc số lượt quét bảo mật.
Lộ trình triển khai bảo mật API thực tiễn
Không phải doanh nghiệp nào cũng cần đầu tư đồng loạt vào một nền tảng phức tạp. Một lộ trình theo mức độ ưu tiên giúp kiểm soát rủi ro trước mắt và xây nền tảng để mở rộng:
- Kiểm kê và phân loại: lập danh sách API, xác định môi trường triển khai, chủ sở hữu, dữ liệu xử lý và mức độ quan trọng đối với hoạt động kinh doanh.
- Đánh giá rủi ro: ưu tiên API công khai, API xử lý dữ liệu cá nhân, API thanh toán và các giao diện kết nối dịch vụ AI hoặc bên thứ ba.
- Chuẩn hóa thiết kế: xây dựng quy định về xác thực, phân quyền, mã hóa, kiểm tra đầu vào, giới hạn lưu lượng và quản lý phiên bản.
- Tự động hóa kiểm tra: tích hợp rà soát mã, cấu hình và kiểm thử bảo mật API vào quy trình phát triển, đồng thời quy định cách xử lý khi kiểm tra thất bại.
- Thiết lập giám sát và ứng phó: tập trung nhật ký cần thiết, xác định ngưỡng cảnh báo và diễn tập các tình huống như lộ khóa truy cập hoặc truy cập dữ liệu bất thường.
- Đào tạo và cải tiến: hướng dẫn đội phát triển, vận hành và marketing hiểu trách nhiệm khi sử dụng API; định kỳ rà soát chính sách theo thay đổi của kiến trúc và quy định.
Để tránh làm chậm đổi mới, chính sách bảo mật nên được tự động hóa ở mức hợp lý và có hướng dẫn rõ ràng cho từng nhóm. Chẳng hạn, đội phát triển cần biết API nào được phép công khai, cách yêu cầu quyền mới và tiêu chí để một phiên bản cũ được ngừng hỗ trợ. Khi trách nhiệm và quy trình minh bạch, bảo mật có thể trở thành một phần tự nhiên của tốc độ triển khai thay vì là bước kiểm duyệt cuối cùng.
Kết luận: Chủ động bảo vệ API để phát triển bền vững
AI và điện toán đám mây đang làm thay đổi cách doanh nghiệp xây dựng, triển khai và vận hành API. Cơ hội đổi mới đi cùng yêu cầu quản lý danh mục API đầy đủ, áp dụng bảo mật từ khâu thiết kế, kiểm soát quyền truy cập theo nguyên tắc tối thiểu và giám sát liên tục. AI có thể tăng khả năng phát hiện và phản ứng, nhưng hiệu quả vẫn phụ thuộc vào dữ liệu, quy trình và con người.
Với doanh nghiệp đang mở rộng nền tảng số, bảo mật API nên được xem là khoản đầu tư bảo vệ hoạt động, dữ liệu khách hàng và uy tín thương hiệu. LilyTech có thể đồng hành cùng doanh nghiệp trong quá trình tư vấn, thiết kế và triển khai giải pháp công nghệ phù hợp với nhu cầu thực tế. Hãy liên hệ LilyTech để được tư vấn lộ trình xây dựng hệ thống số an toàn, linh hoạt và sẵn sàng phát triển.

